



Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook применил новый подход для борьбы с мошенниками. Разработчики подняли специальную версию онлайн-платформы и запустили туда ботов, запрограммированных на вредоносные действия. Согласно задумке, поведение этих ботов поможет Facebook находить изъяны и лазейки до того, как это сделают настоящие злоумышленники.

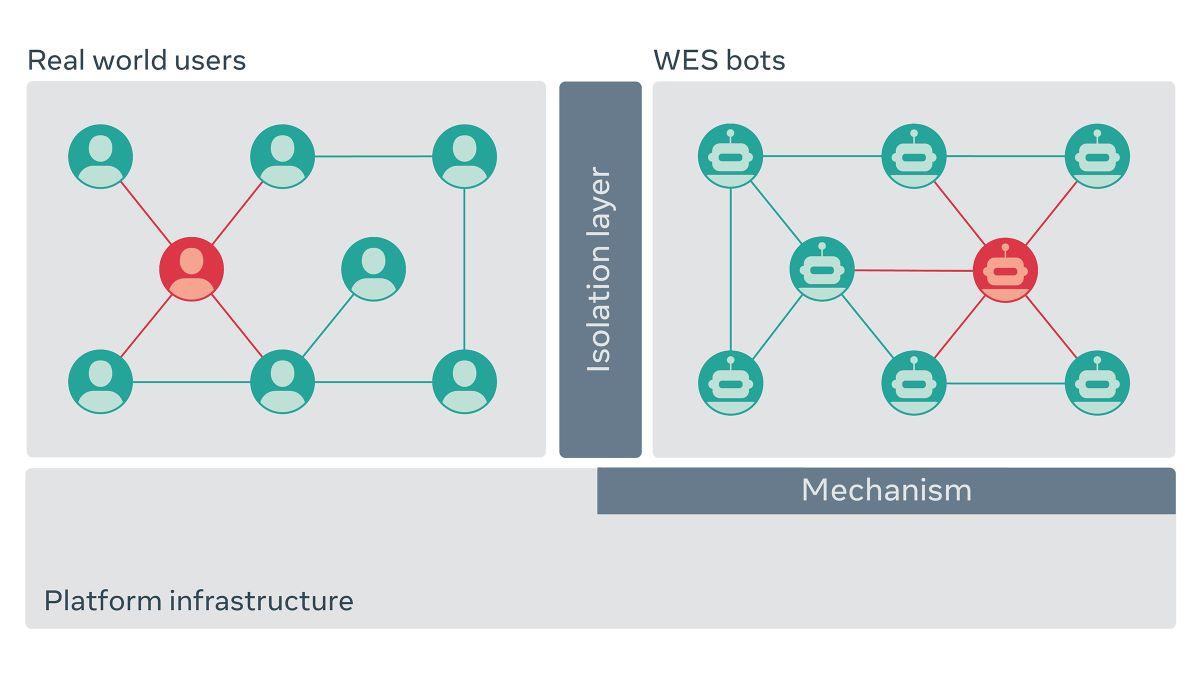
Новую схему специалисты будут отрабатывать на альтернативной версии Facebook, которая получила кодовое имя «WW». Согласно информации, размещённой в блоге Facebook, «WW» будет работать на идентичной оригиналу платформе. Это отличает подход компании Цукерберга от стандартных реализаций симуляции.

Команда веб-девелоперов Facebook разработала специальный метод — Web-Enabled Simulation (WES). С его помощью можно организовать симуляцию на реальной, а не виртуальной инфраструктуре. Таким образом, у специалистов будет возможность максимально точно воссоздать поведение пользователей в соцсети.

Другими словами, «WW» будет работать как параллельная версия настоящей площадки Facebook. Собственный мессенджер (Facebook Messenger), профили пользователей, страницы, запросы в друзья — всё это будет на «WW», но только для ботов.


«За симуляцию отвечают десятки миллионов строк кода, способных полностью воссоздать инфраструктуру Facebook. Это значит, что боты будут использовать ровно те же инструменты, которые есть в распоряжении обычных пользователей социальной сети», — объясняет Марк Харман, специалист Facebook.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru