



Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook применил новый подход для борьбы с мошенниками. Разработчики подняли специальную версию онлайн-платформы и запустили туда ботов, запрограммированных на вредоносные действия. Согласно задумке, поведение этих ботов поможет Facebook находить изъяны и лазейки до того, как это сделают настоящие злоумышленники.

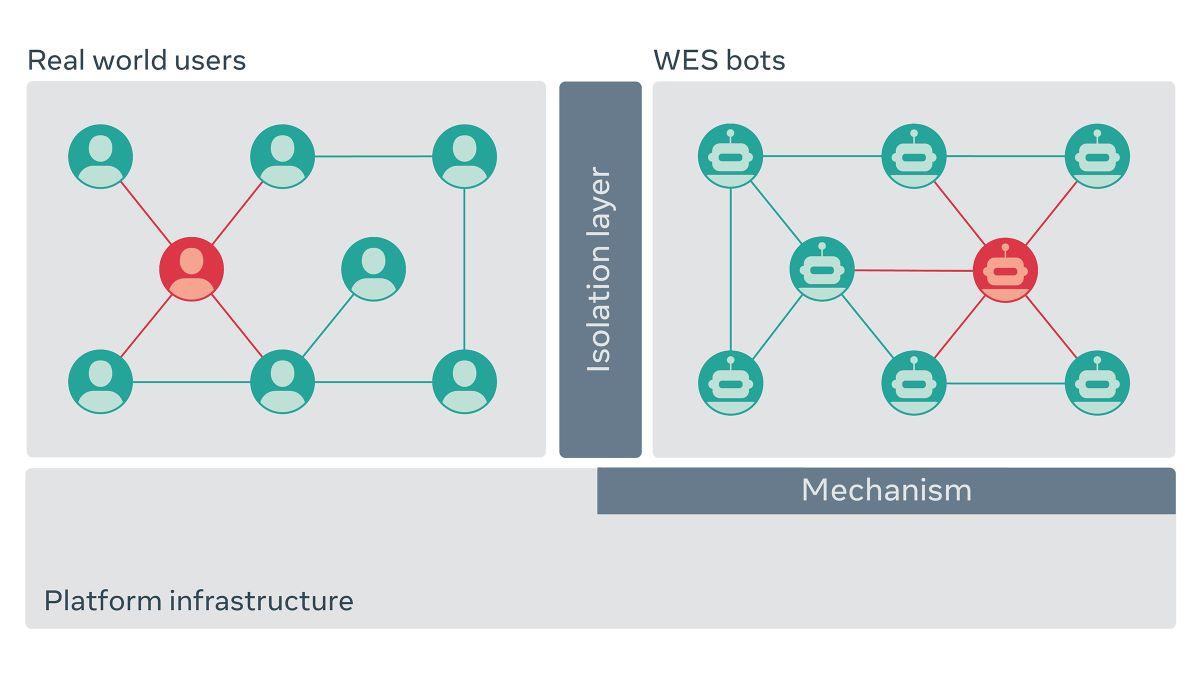
Новую схему специалисты будут отрабатывать на альтернативной версии Facebook, которая получила кодовое имя «WW». Согласно информации, размещённой в блоге Facebook, «WW» будет работать на идентичной оригиналу платформе. Это отличает подход компании Цукерберга от стандартных реализаций симуляции.

Команда веб-девелоперов Facebook разработала специальный метод — Web-Enabled Simulation (WES). С его помощью можно организовать симуляцию на реальной, а не виртуальной инфраструктуре. Таким образом, у специалистов будет возможность максимально точно воссоздать поведение пользователей в соцсети.

Другими словами, «WW» будет работать как параллельная версия настоящей площадки Facebook. Собственный мессенджер (Facebook Messenger), профили пользователей, страницы, запросы в друзья — всё это будет на «WW», но только для ботов.


«За симуляцию отвечают десятки миллионов строк кода, способных полностью воссоздать инфраструктуру Facebook. Это значит, что боты будут использовать ровно те же инструменты, которые есть в распоряжении обычных пользователей социальной сети», — объясняет Марк Харман, специалист Facebook.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru