



Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook применил новый подход для борьбы с мошенниками. Разработчики подняли специальную версию онлайн-платформы и запустили туда ботов, запрограммированных на вредоносные действия. Согласно задумке, поведение этих ботов поможет Facebook находить изъяны и лазейки до того, как это сделают настоящие злоумышленники.

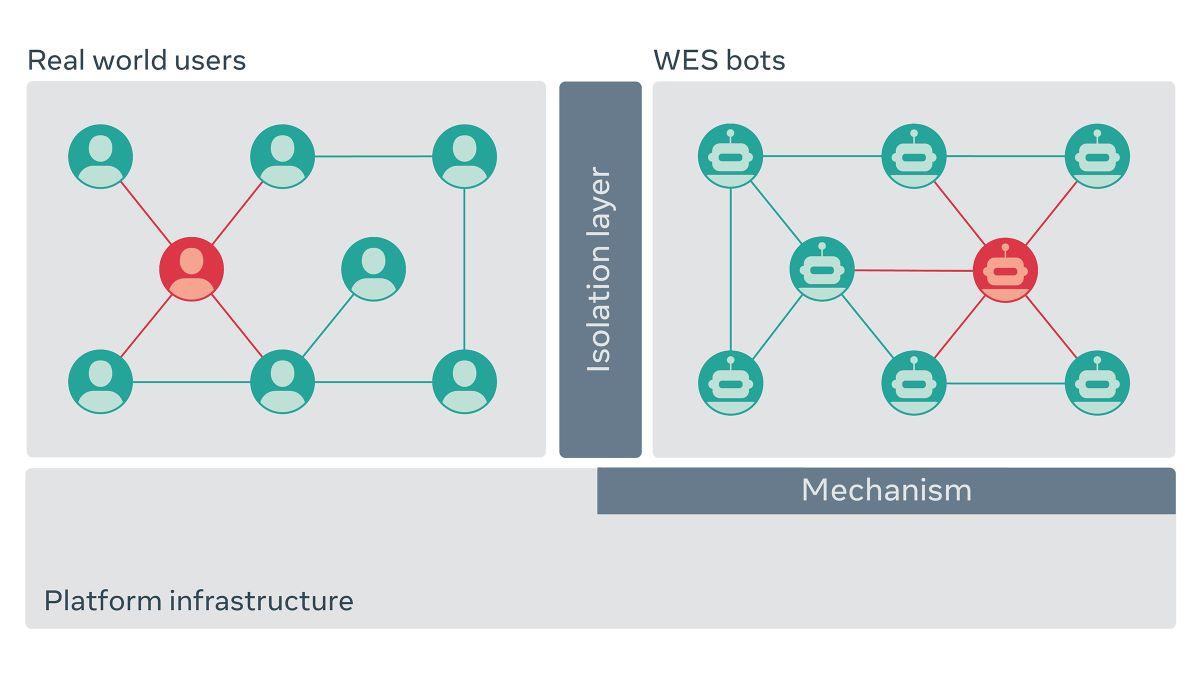
Новую схему специалисты будут отрабатывать на альтернативной версии Facebook, которая получила кодовое имя «WW». Согласно информации, размещённой в блоге Facebook, «WW» будет работать на идентичной оригиналу платформе. Это отличает подход компании Цукерберга от стандартных реализаций симуляции.

Команда веб-девелоперов Facebook разработала специальный метод — Web-Enabled Simulation (WES). С его помощью можно организовать симуляцию на реальной, а не виртуальной инфраструктуре. Таким образом, у специалистов будет возможность максимально точно воссоздать поведение пользователей в соцсети.

Другими словами, «WW» будет работать как параллельная версия настоящей площадки Facebook. Собственный мессенджер (Facebook Messenger), профили пользователей, страницы, запросы в друзья — всё это будет на «WW», но только для ботов.


«За симуляцию отвечают десятки миллионов строк кода, способных полностью воссоздать инфраструктуру Facebook. Это значит, что боты будут использовать ровно те же инструменты, которые есть в распоряжении обычных пользователей социальной сети», — объясняет Марк Харман, специалист Facebook.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru