



Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Представители Orange подтвердили, что корпорация стала жертвой атаки операторов программы-вымогателя. В результате кибероперации злоумышленники скомпрометировали данные двенадцати корпоративных клиентов.

Напомним, что Orange является одним из крупнейших мировых телекоммуникационных операторов, а также интернет-провайдером и оператором сотовой связи.

Число клиентов Orange достигает 266 миллионов, штат — 148 тысяч сотрудников. В Европе корпорация занимает четвёртое место среди крупнейших операторов.

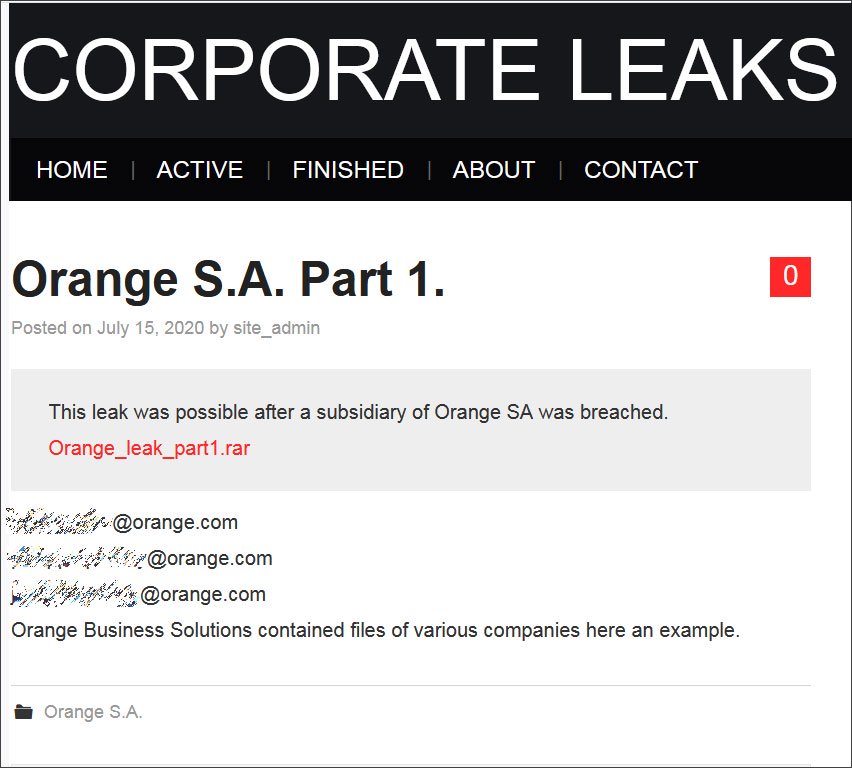
Что известно на данный момент: 15 июля 2020 года операторы шифровальщика Nefilim добавили Orange на свой сайт, предназначенный для публикации скомпрометированных данных. При этом киберпреступники заявили, что им удалось взломать корпорацию через подразделение Orange Business Solutions.


Представители телекоммуникационной компании подтвердили слова злоумышленников: действительно, системы взломали через Orange Business Services, а инцидент произошёл 4 июля 2020 года.

В ходе атаки операторам шифровальщика удалось получить доступ к данным, принадлежащих двенадцати клиентам Orange. На специальном сайте преступники разместили архив «Orange_leak_part1.rar» размером 339 Мб.

Аккаунт Ransom Leaks в Twitter также подтвердил факт взлома и утечки клиентской информации.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru