



Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Организаторы группировки, похищающей деньги у клиентов российских банков, попали в руки правоохранителей. По словам специалистов компании Group-IB, которая помогла сотрудникам московского уголовного розыска выйти на группу, преступники успели причинить ущерб на десятки миллионов рублей.

Группировка специализировалась на перевыпуске SIM-карт, а её жертвами становились даже граждане, отбывающие срок в местах лишения свободы. Пик деятельности мошенников пришёлся на 2017-2018 годы.

Как правило, преступники взламывали аккаунты мессенджеров, Instagram и электронной почты, принадлежащие известным людям, предпринимателям и селебрити. Чтобы вернуть свои учётные записи, жертвы должны были заплатить выкуп.

Также в части эпизодов фигурировали взлом онлайн-банкинга и хищение денег с банковского счета пользователей.

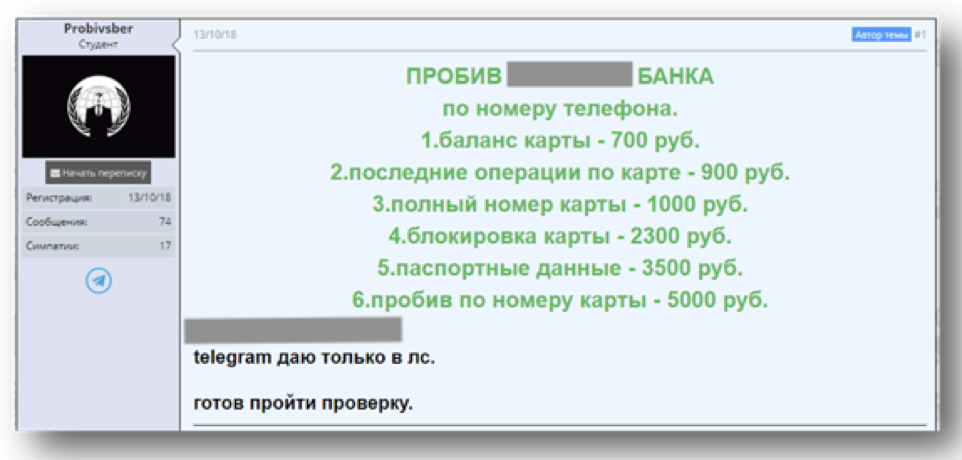
Особое внимание злоумышленники уделяли VIP-клиентам российских кредитных организаций. Информацию о жертве мошенники «пробивали» с помощью Telegram-каналов и хакерских форумов. Также у группировки была налажена связь с инсайдерами в банках.


Узнав все персональные данные клиента, преступники прибегали к услугам сотрудницы подпольного сервиса по восстановлению SIM-карт. Последняя помогала перевыпускать SIM-карту в салонах сотовой связи Москвы и Подмосковья.

С колоном карты мошенники могли свободно отправлять в банк запросы на получения одноразовых кодов доступа, открывающих вход в мобильный интернет-банкинг.

Видео задержания членов группировки публикуем ниже:

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru