



Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Попались мошенники, похитившие десятки миллионов у VIP-клиентов банков

Организаторы группировки, похищающей деньги у клиентов российских банков, попали в руки правоохранителей. По словам специалистов компании Group-IB, которая помогла сотрудникам московского уголовного розыска выйти на группу, преступники успели причинить ущерб на десятки миллионов рублей.

Группировка специализировалась на перевыпуске SIM-карт, а её жертвами становились даже граждане, отбывающие срок в местах лишения свободы. Пик деятельности мошенников пришёлся на 2017-2018 годы.

Как правило, преступники взламывали аккаунты мессенджеров, Instagram и электронной почты, принадлежащие известным людям, предпринимателям и селебрити. Чтобы вернуть свои учётные записи, жертвы должны были заплатить выкуп.

Также в части эпизодов фигурировали взлом онлайн-банкинга и хищение денег с банковского счета пользователей.

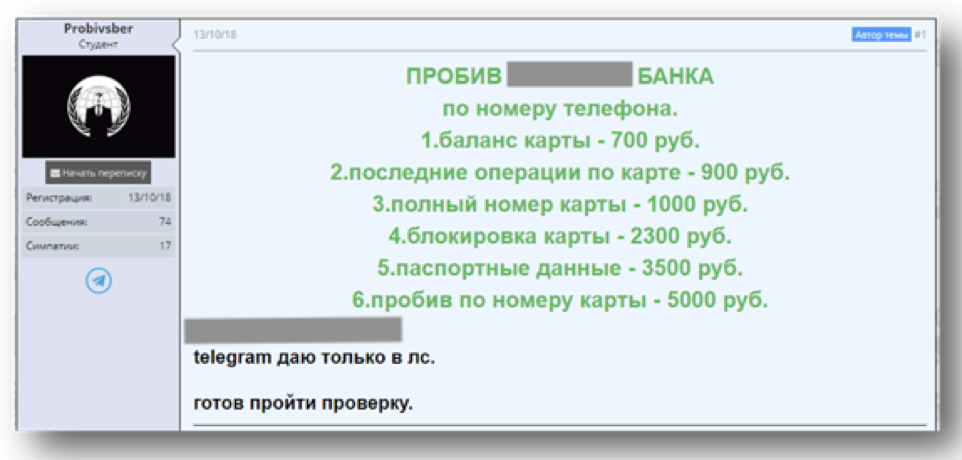
Особое внимание злоумышленники уделяли VIP-клиентам российских кредитных организаций. Информацию о жертве мошенники «пробивали» с помощью Telegram-каналов и хакерских форумов. Также у группировки была налажена связь с инсайдерами в банках.


Узнав все персональные данные клиента, преступники прибегали к услугам сотрудницы подпольного сервиса по восстановлению SIM-карт. Последняя помогала перевыпускать SIM-карту в салонах сотовой связи Москвы и Подмосковья.

С колоном карты мошенники могли свободно отправлять в банк запросы на получения одноразовых кодов доступа, открывающих вход в мобильный интернет-банкинг.

Видео задержания членов группировки публикуем ниже:

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru