



Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

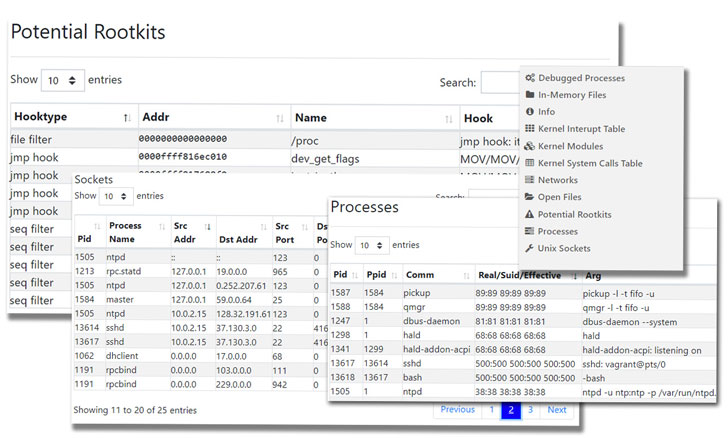
Microsoft представила бесплатный сервис для Linux, цель которого — найти и продемонстрировать доказательства проникновения в систему руткитов и других сложных вредоносных программ, которые привыкли тщательно скрывать своё присутствие.

Облачная услуга получила имя Project Freta, на деле она представляет собой механизм форензики, автоматизированный для изучения снимков виртуальных машин.

Анализируя память, Project Freta способна выявлять признаки присутствия вредоносных программ, работающих в системе тайно. Например, руткиты уровня ядра, прячущие свои процессы, с большой долей вероятности не уйдут от Project Freta.

«Современные вредоносные программы часто демонстрируют сложные техники сокрытия своего присутствия. Поэтому в пику им Project Freta нацелен на автоматизацию компьютерной криминалистики до такой степени, когда каждый пользователь или организация сможет избавить память от неизвестных вредоносов нажатием одной кнопки», — отмечают в Microsoft.

Разработчики считают, что с помощью Project Freta организации смогут успешнее противостоять киберпреступникам, которые повторно используют скрытые вредоносные программы в атаках, а также, что более важно, — существенно увеличить затраты злоумышленников на разработку сложных зловредов.


Текущая версия поддерживает более 4 000 ядер Linux. Поддержка Windows также ожидается в скором времени.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru