



Microsoft рассказала, как заблокировать крупные обновления Windows 10

Microsoft рассказала, как заблокировать крупные обновления Windows 10

Microsoft рассказала, как заблокировать крупные обновления Windows 10

В новой документации Microsoft корпорация привела групповые политики и отдельные настройки системного реестра, которые помогут пользователям указать конкретные версии Windows, на которых они хотят остаться. Таким образом, появится возможность избавиться от всех будущих нежелательных обновлений операционной системы.

С майским апдейтом Windows 10 (May 2019 Update) Microsoft представила новую функцию, позволяющую отсрочить обновления Windows 10 (включая опциональные) на срок до 35 дней. Соответствующая настройка есть в Windows Update.

Корпоративные версии операционной системы допускают отсрочку необязательных апдейтов Windows на срок до 365 дней.

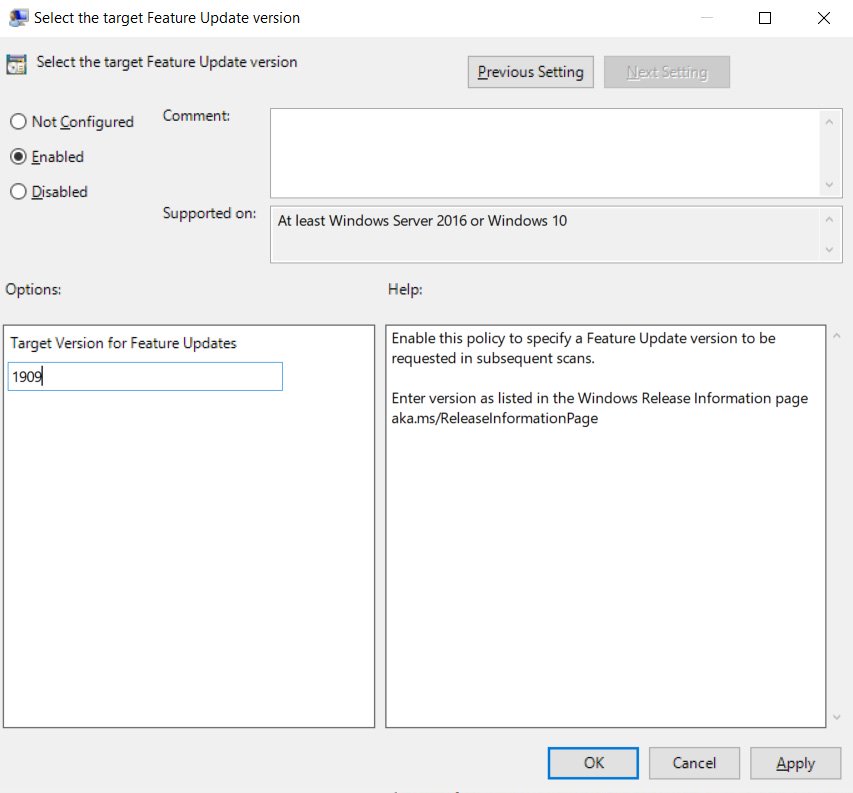
Теперь Microsoft рассказала о политике Windows «TargetReleaseVersionInfo», способной запретить установку опциональных обновлений Windows 10.

Эта настройка также ограничит инсталляцию новых версий ОС до тех пор, пока срок поддержки текущей версии пользователя не подойдёт к концу. В настоящее время опция доступна для Windows 10 Pro и других корпоративных релизов.

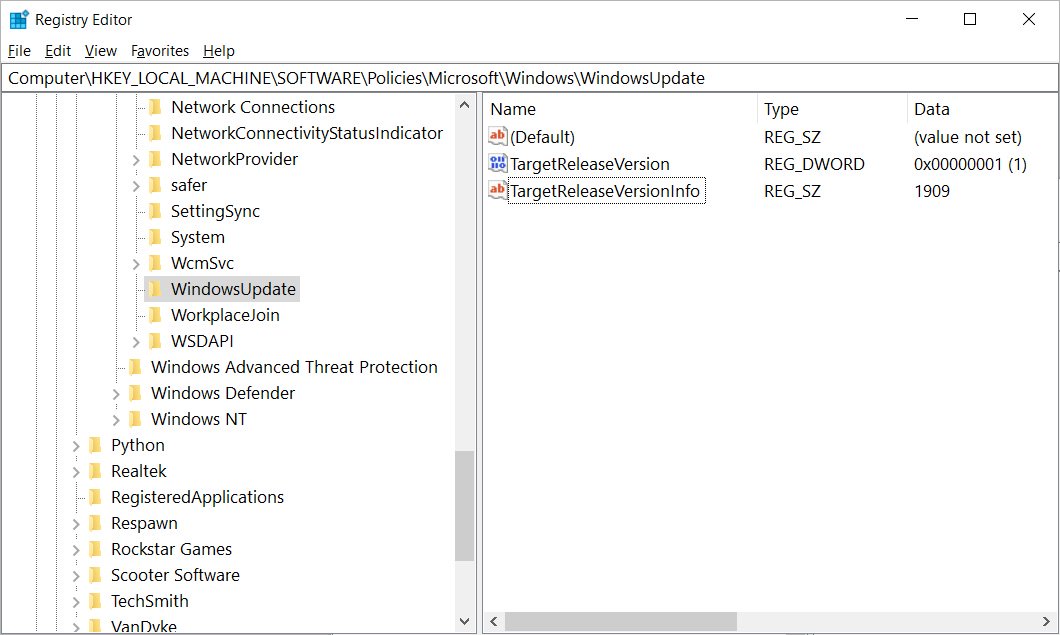
Чтобы зафиксировать конкретную версию Windows, нужно проследовать в ветку системного реестра HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate и установить параметр «TargetReleaseVersion» со значением «1». Далее потребуется создать новую строку под названием «TargetReleaseVersionInfo» и вписать туда номер желаемой версии Windows 10.

Например, если вы хотите остановиться на Windows 10 1909, вам нужно ввести значение «1909».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru