



Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

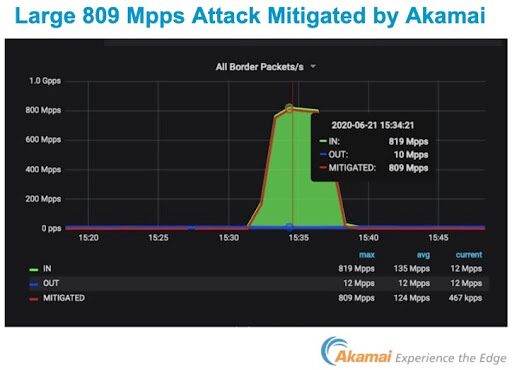
Компания Akamai зафиксировала мощнейшую DDoS-атаку на один из европейских банков. По словам специалистов, которые помогали кредитной организации сдерживать атаку, пик её мощности составил 809 миллионов пакетов в секунду.

Akamai не раскрыла имя банка из соображений конфиденциальности клиента. В компании лишь уточнили, что атака произошла 21 июня.

«21 июня 2020 года нам удалось сдержать крупнейшую DDoS-атаку, когда-либо зафиксированную на платформе Akamai. Злоумышленники смогли генерировать 809 миллионов пакетов в секунду, их целью стал европейский банк», — гласит пост в блоге Akamai.

Специалисты считают, что данную атаку можно смело ставить в ряд с самыми мощными DDoS за всю историю. Предыдущий рекорд, зафиксированный платформой Akamai, в два раза уступает последней вредоносной кампании.

Экспертов также поразила невероятная скорость, с которой DDoS удалось выйти на пик. Путь от нормального показателя трафика до 418 Gbps атака прошла всего за несколько секунд. На пик же DDoS вышла спустя две минуты.

В Akamai уточнили, что длительность атаки не превысила десяти минут. Предполагается, что за DDoS стоит новый ботнет, поскольку в процесс было вовлечено большое количество IP-адресов, ранее не фигурировавших в подобных операциях.

Напомним, что на прошлой неделе о рекордно мощной DDoS-атаке рассказала компания Amazon. Интернет-гиганту удалось зафиксировать уровень в 2,3 Tbps.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru