



Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

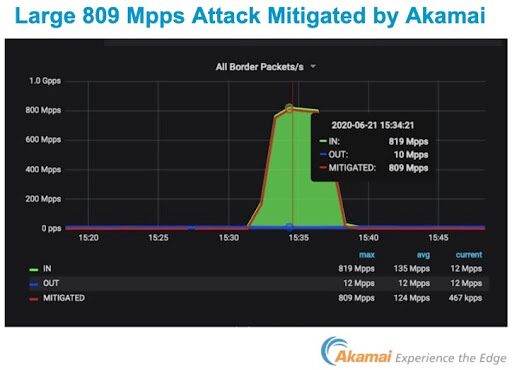
Компания Akamai зафиксировала мощнейшую DDoS-атаку на один из европейских банков. По словам специалистов, которые помогали кредитной организации сдерживать атаку, пик её мощности составил 809 миллионов пакетов в секунду.

Akamai не раскрыла имя банка из соображений конфиденциальности клиента. В компании лишь уточнили, что атака произошла 21 июня.

«21 июня 2020 года нам удалось сдержать крупнейшую DDoS-атаку, когда-либо зафиксированную на платформе Akamai. Злоумышленники смогли генерировать 809 миллионов пакетов в секунду, их целью стал европейский банк», — гласит пост в блоге Akamai.

Специалисты считают, что данную атаку можно смело ставить в ряд с самыми мощными DDoS за всю историю. Предыдущий рекорд, зафиксированный платформой Akamai, в два раза уступает последней вредоносной кампании.

Экспертов также поразила невероятная скорость, с которой DDoS удалось выйти на пик. Путь от нормального показателя трафика до 418 Gbps атака прошла всего за несколько секунд. На пик же DDoS вышла спустя две минуты.

В Akamai уточнили, что длительность атаки не превысила десяти минут. Предполагается, что за DDoS стоит новый ботнет, поскольку в процесс было вовлечено большое количество IP-адресов, ранее не фигурировавших в подобных операциях.

Напомним, что на прошлой неделе о рекордно мощной DDoS-атаке рассказала компания Amazon. Интернет-гиганту удалось зафиксировать уровень в 2,3 Tbps.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru