



BlueLivesMatter? Активисты слили в Сеть 296 Гб данных полиции США

BlueLivesMatter? Активисты слили в Сеть 296 Гб данных полиции США

BlueLivesMatter? Активисты слили в Сеть 296 Гб данных полиции США

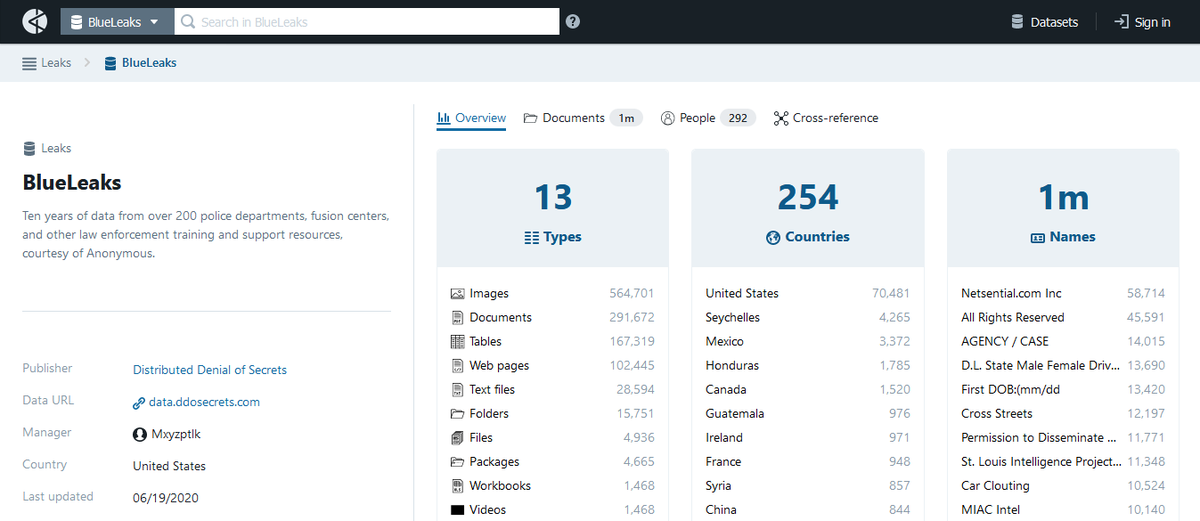
На фоне столкновений неравнодушных граждан США с полицией группа активистов опубликовала в Сети 296 Гб данных, якобы украденных из центров обработки информации, принадлежащих местным правоохранителям.

Набор файлов получил имя BlueLeaks (дословно — «синяя утечка», синий цвет привычно ассоциируется на Западе с полицией). За публикацией конфиденциальной информации стоит группа, называющая себя Distributed Denial of Secrets (DDoSecrets). Все собранные данные активисты разместили на своём ресурсе.

Согласно опубликованной информации, BlueLeaks содержит более миллиона файлов, среди которых отсканированные документы, видео, электронные письма, аудиофайлы и многое другое.

По словам представителей DDoSecrets, в базе есть внушительный набор файлов, старейшим из которых уже 10 лет. Принадлежат конфиденциальные данные более чем 200 полицейским участкам и центрам обработки информации. 

Большую часть скомпрометированных файлов представляют отчёты полиции и ФБР, инструкции и различные руководства, касающиеся обеспечения безопасности. В отдельных файлах хранятся персональные данные: имена, номера банковских счетов и телефоны.

Команда DDoSecrets заявила, что получила все слитые файлы от известной группировки Anonymous, которая, к слову, уже давно угрожает опубликовать важные данные американских полицейских.

Утечку подтвердил ряд экспертов, среди которых был Брайан Кребс.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru