



Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Специалисты опасаются, что SSL-сертификаты с истёкшим сроком действия могут нарушить работу умных телевизоров, холодильников и других IoT-устройств. Эксперты подчёркивают, что в конце мая ряд онлайн-платформ уже столкнулся с этой проблемой.

Как известно, браузеры и веб-приложения поставляются с набором предустановленных корневых сертификатов, выпущенных доверенными центрами.

Срок действия таких сертификатов, как правило, немаленький — от 20 до 25 лет. Однако всё равно рано или поздно они устареют.

В своём блоге исследователь в области кибербезопасности Скотт Хелм предупреждает о возможных последствиях устаревших корневых сертификатов:

«Эту проблему уже достаточно ярко продемонстрировала ситуация 30 мая — когда срок действия AddTrust External CA Root подошёл к концу. Стриминговые каналы Roku перестали работать, платёжные площадки Stripe и Spreedly также стали жертвой устаревших сертификатов».

«Мы подходим к той точке, в которой срок действия многих коренных сертификатов заканчивается. Ведь уже прошло более 20 лет с момента их выпуска».

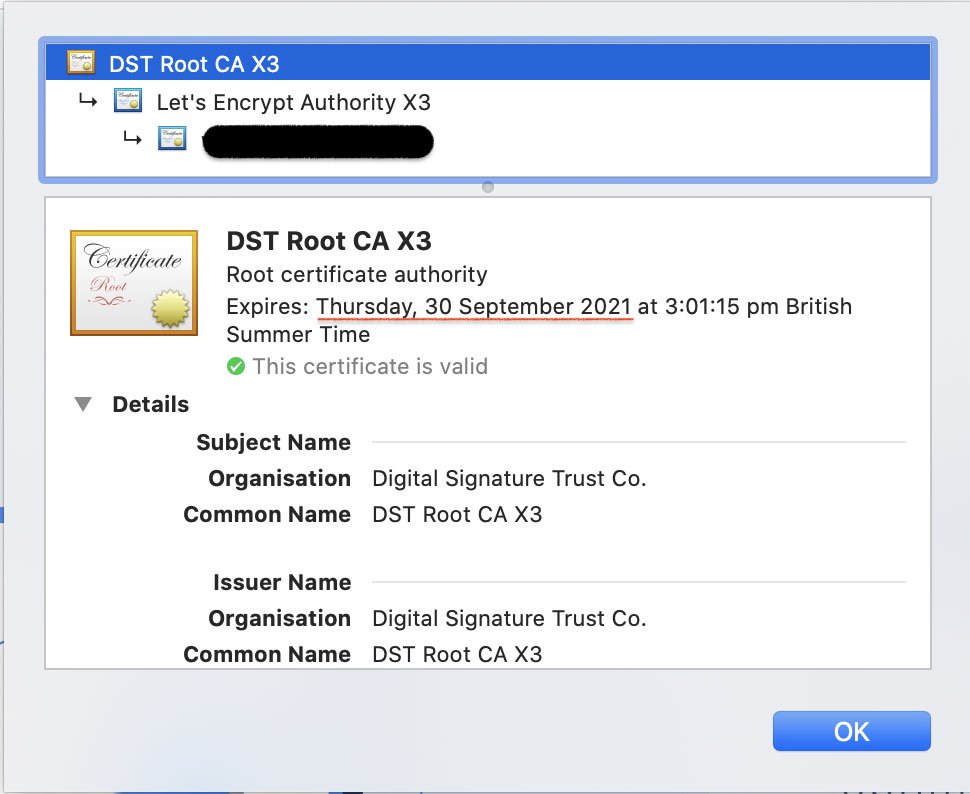
По мнению Хелма, следующей важной датой станет 30 сентября 2021 года — тогда подойдёт к концу срок действия корневых сертификатов от DST Root CA X3.

Чтобы избежать плачевных последствий, приложения и устройства клиента нужно вовремя обновить.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru