



Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Специалисты опасаются, что SSL-сертификаты с истёкшим сроком действия могут нарушить работу умных телевизоров, холодильников и других IoT-устройств. Эксперты подчёркивают, что в конце мая ряд онлайн-платформ уже столкнулся с этой проблемой.

Как известно, браузеры и веб-приложения поставляются с набором предустановленных корневых сертификатов, выпущенных доверенными центрами.

Срок действия таких сертификатов, как правило, немаленький — от 20 до 25 лет. Однако всё равно рано или поздно они устареют.

В своём блоге исследователь в области кибербезопасности Скотт Хелм предупреждает о возможных последствиях устаревших корневых сертификатов:

«Эту проблему уже достаточно ярко продемонстрировала ситуация 30 мая — когда срок действия AddTrust External CA Root подошёл к концу. Стриминговые каналы Roku перестали работать, платёжные площадки Stripe и Spreedly также стали жертвой устаревших сертификатов».

«Мы подходим к той точке, в которой срок действия многих коренных сертификатов заканчивается. Ведь уже прошло более 20 лет с момента их выпуска».

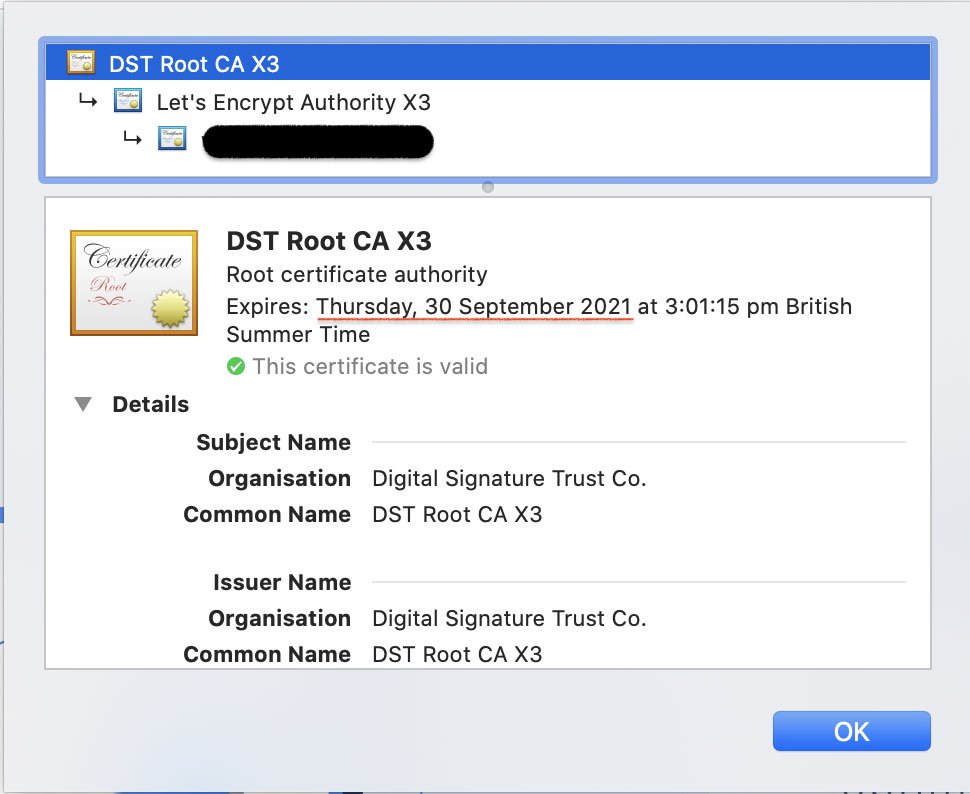
По мнению Хелма, следующей важной датой станет 30 сентября 2021 года — тогда подойдёт к концу срок действия корневых сертификатов от DST Root CA X3.

Чтобы избежать плачевных последствий, приложения и устройства клиента нужно вовремя обновить.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru