



В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

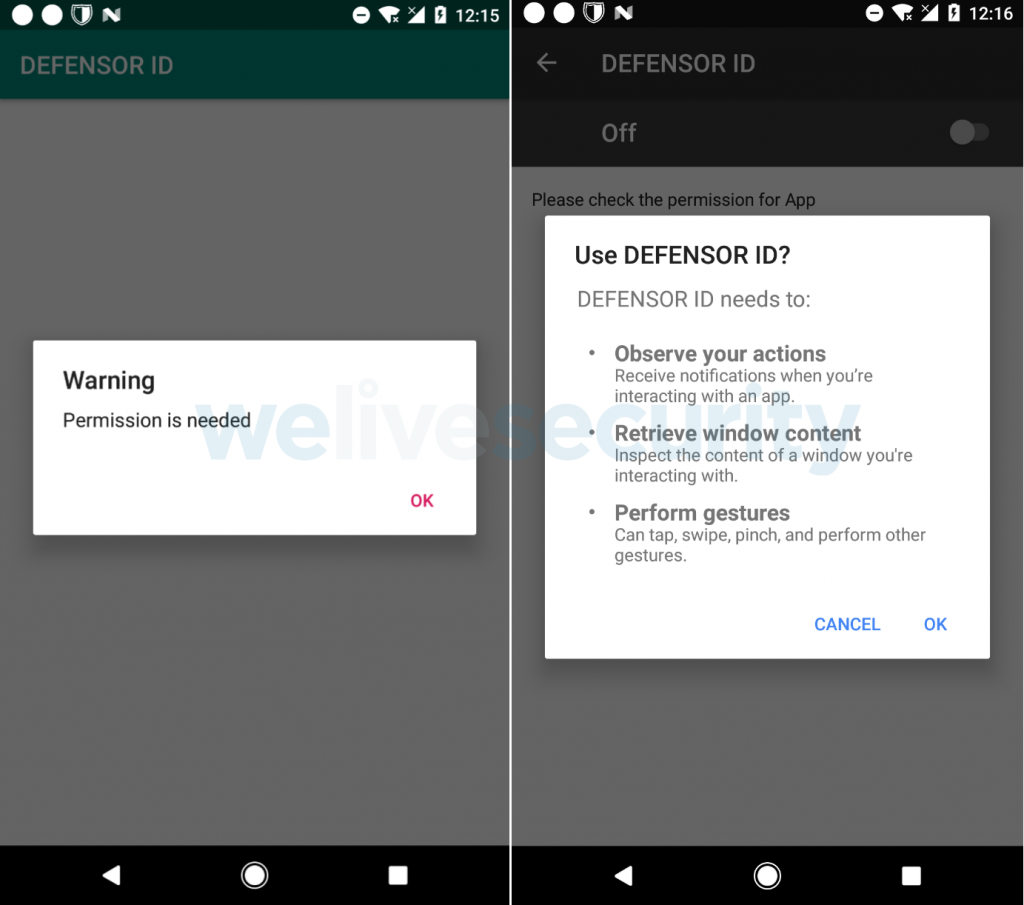
В официальном магазине приложений для Android обнаружили банковский троян, маскирующийся под защитную программу. Приложение располагается в разделе «Образование» Google Play Store под именем DEFENSOR ID.

На злонамеренный софт обратили внимание специалисты антивирусной компании ESET. По их словам, автор DEFENSOR ID пытается убедить пользователей, что его приложение повышает безопасность с помощью сквозного шифрования.

На самом же деле после установки банковский троян запрашивает ряд разрешений в системе Android. Невнимательный пользователь может и не заметить, что некоторые из этих разрешений критически значимые — например, изменение системных настроек.

Если пользователь предоставит DEFENSOR ID необходимые права, вредоносное приложение сможет считывать текст из любого приложения (коды 2FA, СМС-сообщения и учётные данные).

Это значит, что все логины и пароли отправятся на сервер злоумышленников, после чего последние смогут получить доступ к аккаунтам онлайн-банков, социальных сетей и почтовому ящику жертвы.

Также сотрудники ESET обнаружили связанное с DEFENSOR ID приложение под названием Defensor Digital. Их объединяет общий командный сервер (C&C). В настоящее время вредоносы удалены из магазина.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru