



В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

В официальном магазине приложений для Android обнаружили банковский троян, маскирующийся под защитную программу. Приложение располагается в разделе «Образование» Google Play Store под именем DEFENSOR ID.

На злонамеренный софт обратили внимание специалисты антивирусной компании ESET. По их словам, автор DEFENSOR ID пытается убедить пользователей, что его приложение повышает безопасность с помощью сквозного шифрования.

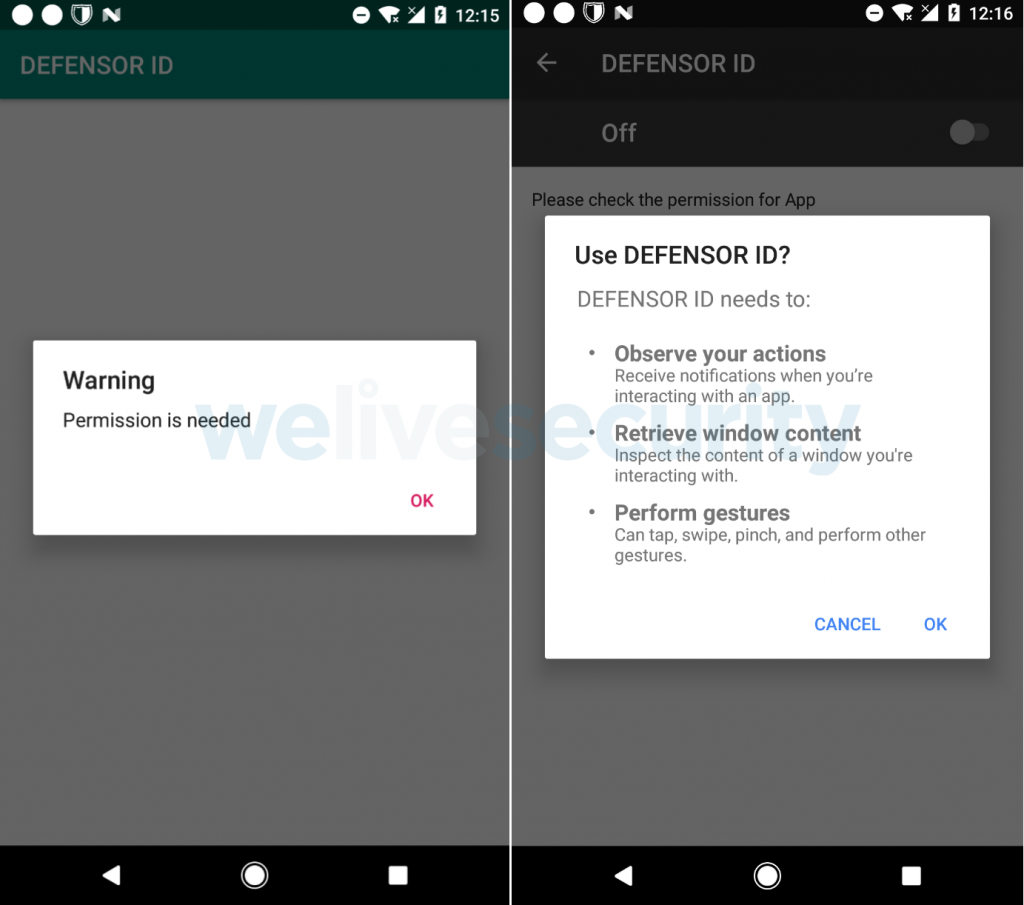
На самом же деле после установки банковский троян запрашивает ряд разрешений в системе Android. Невнимательный пользователь может и не заметить, что некоторые из этих разрешений критически значимые — например, изменение системных настроек.

Если пользователь предоставит DEFENSOR ID необходимые права, вредоносное приложение сможет считывать текст из любого приложения (коды 2FA, СМС-сообщения и учётные данные).

Это значит, что все логины и пароли отправятся на сервер злоумышленников, после чего последние смогут получить доступ к аккаунтам онлайн-банков, социальных сетей и почтовому ящику жертвы.

Также сотрудники ESET обнаружили связанное с DEFENSOR ID приложение под названием Defensor Digital. Их объединяет общий командный сервер (C&C). В настоящее время вредоносы удалены из магазина.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru