



В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

В официальном магазине приложений для Android обнаружили банковский троян, маскирующийся под защитную программу. Приложение располагается в разделе «Образование» Google Play Store под именем DEFENSOR ID.

На злонамеренный софт обратили внимание специалисты антивирусной компании ESET. По их словам, автор DEFENSOR ID пытается убедить пользователей, что его приложение повышает безопасность с помощью сквозного шифрования.

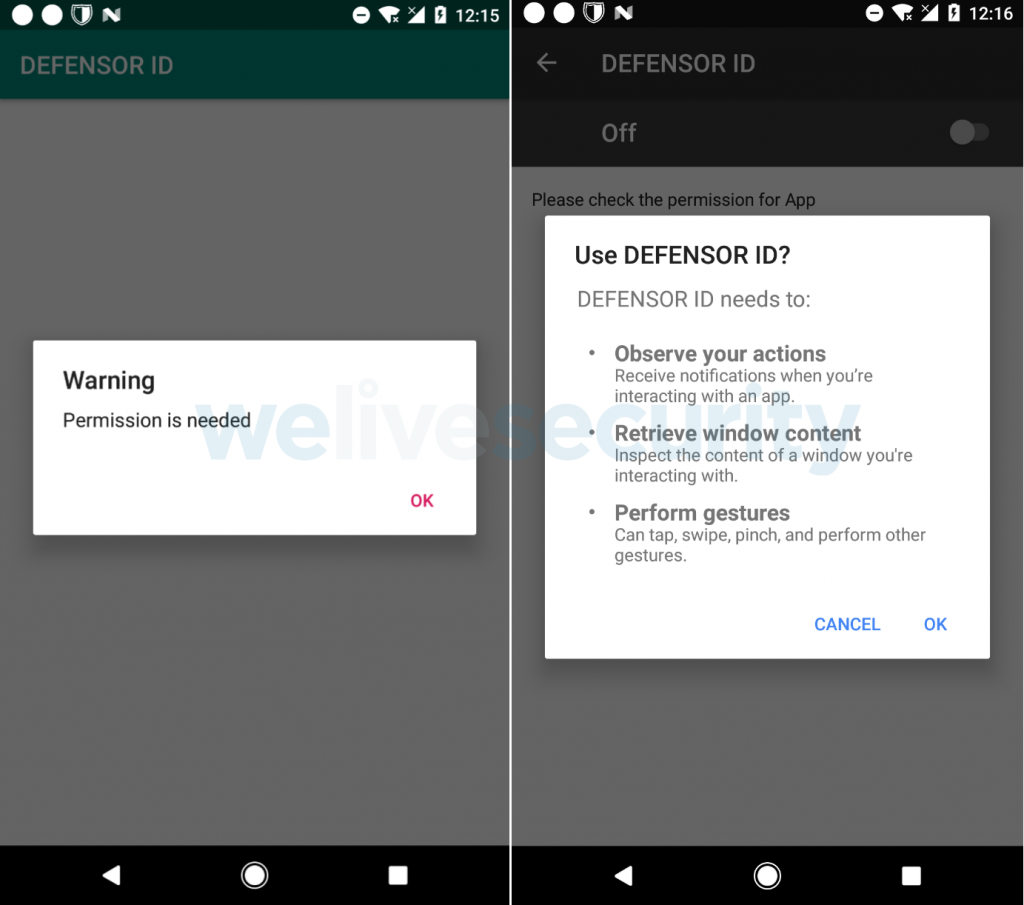
На самом же деле после установки банковский троян запрашивает ряд разрешений в системе Android. Невнимательный пользователь может и не заметить, что некоторые из этих разрешений критически значимые — например, изменение системных настроек.

Если пользователь предоставит DEFENSOR ID необходимые права, вредоносное приложение сможет считывать текст из любого приложения (коды 2FA, СМС-сообщения и учётные данные).

Это значит, что все логины и пароли отправятся на сервер злоумышленников, после чего последние смогут получить доступ к аккаунтам онлайн-банков, социальных сетей и почтовому ящику жертвы.

Также сотрудники ESET обнаружили связанное с DEFENSOR ID приложение под названием Defensor Digital. Их объединяет общий командный сервер (C&C). В настоящее время вредоносы удалены из магазина.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru