



Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Неделю назад группировка, стоящая за распространением шифровальщика REvil (Sodinokibi), заявила, что ей удалось взломать юридическую контору Grubman Shire Meiselas & Sacks (GSMS), которая работает со звёздами мирового масштаба. Теперь стало известно о новых требованиях злоумышленников к GSMS.

Киберпреступники изначально требовали от юристов $42 миллиона, угрожая опубликовать конфиденциальную информацию, касающуюся знаменитых клиентов GSMS.

Представители компании подтвердили, что злоумышленники дали на размышление и уплату выкупа неделю. К слову, этот срок уже подошёл к концу.

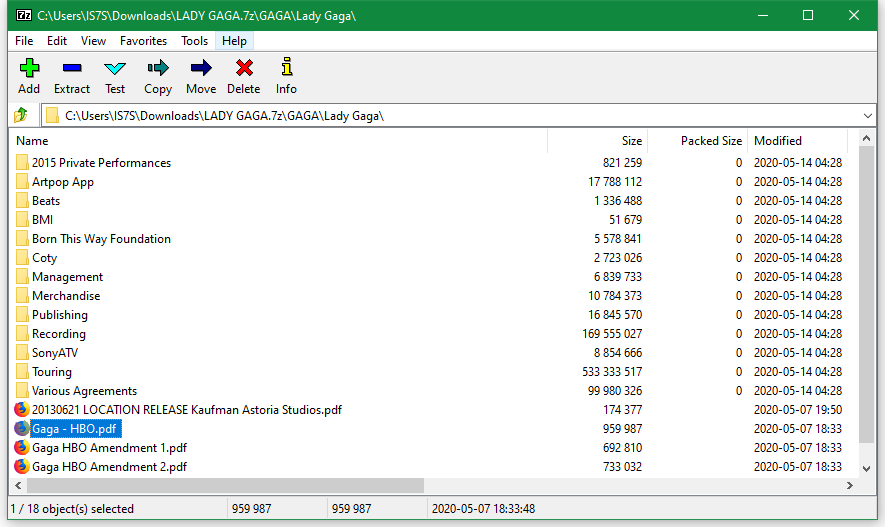
На днях операторы REvil опять напомнили о себе, сообщив, что GSMS согласилась выплатить только $365 000. Эта сумма совершенно не устроила вымогателей, поэтому они в ответ публиковали архив размером 2,4 Гб, содержащий юридические документы по делам Леди Гаги.

Однако это ещё не самое интересное. Киберпреступники обещают слить файлы, касающиеся нынешнего президента США Дональда Трампа.

«Сейчас вовсю идёт президентская гонка, а мы как раз нашли кучу грязного белья. Господин Трамп, если хотите остаться президентом, пните товарищей (взломанную юридическую фирму — прим. AM). В противном случае можете навсегда забыть о правлении страной», — пишут злоумышленники.

«Теперь обращаемся к голосующим гражданам: уверяем, что после публикации наших данных вы не захотите, чтобы Трамп оставался вашим президентом. Даём неделю на принятие решения».

Однако издание PageSix утверждает, что вымогатели блефуют, поскольку Дональд Трамп никогда не числился в списке клиентов GSMS.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru