



После обновления до Windows 10 1903 нельзя включить HDR-стриминг видео

После обновления до Windows 10 1903 нельзя включить HDR-стриминг видео

После обновления до Windows 10 1903 нельзя включить HDR-стриминг видео

Ещё один баг в коллекцию постапдейтовых проблем Windows 10 — сломался HDR-стриминг видео после обновления до Windows 10 1903 или более поздней версии. Как отметили разработчики Microsoft, если у пользователя стояла Windows 10 1809 и он при этом отключил «Stream HDR video», то после обновления до Windows 10 1903 уже нельзя будет включить эту функцию.

Для решения проблемы Microsoft предлагает на выбор два решения. В первом случае нужно будет «откатиться» до Windows 10 1809, включить функцию «Stream HDR video», а потом установить все обновления. Второй же способ требует внесения изменений в реестр операционной системы.

Разберём подробнее второй метод устранения бага. Чтобы активировать функцию «Stream HDR video», вам придётся найти в ключе реестра HKCU\Software\Microsoft\Windows\CurrentVersion\VideoSettings пункт EnableHDRForPlayback, значение которого надо поменять на 1.

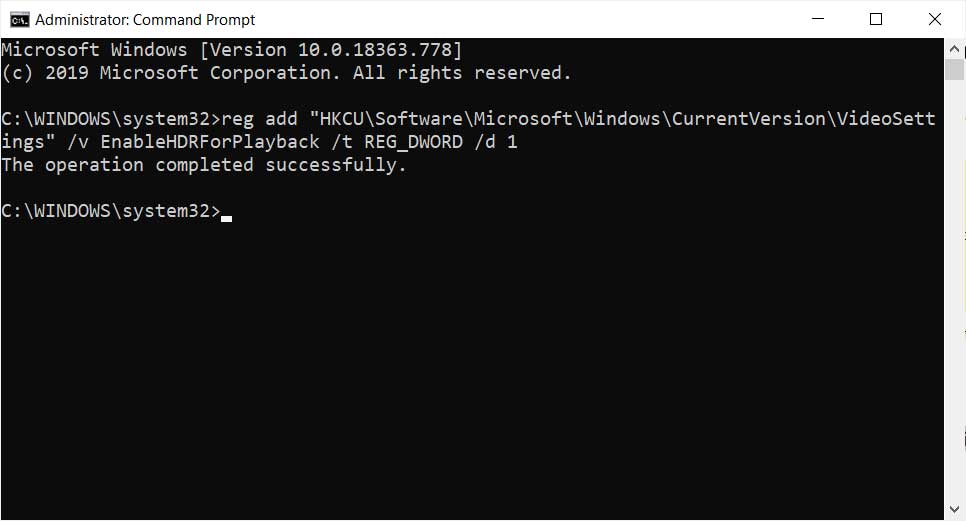
Возможно, сначала потребуется добавить вышеозначенный ключ реестра, для этого вводим в командной строке:

reg add “HKCU\Software\Microsoft\Windows\CurrentVersion\VideoSettings” /v EnableHDRForPlayback /t REG_DWORD /d 1

После этого необходимо перезагрузить Windows.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru