



Операторы Sodinokibi взломали юристов, обслуживающих Мадонну и Леди Гагу

Операторы Sodinokibi взломали юристов, обслуживающих Мадонну и Леди Гагу

Операторы Sodinokibi взломали юристов, обслуживающих Мадонну и Леди Гагу

Группа киберпреступников, распространяющая шифровальщик Sodinokibi, утверждает, что в ходе одной из операций ей удалось украсть гигабайты документов у юридической конторы Grubman Shire Meiselas & Sacks (GSMLaw). Особенность этого инцидента заключается в том, что среди клиентов GSMLaw есть всемирно известные люди.

В частности, согласно списку клиентов, GSMLaw обслуживает таких селебрити, как Крис Браун, Мадонна, Леди Гага, Ники Минаж, Элтон Джон, Тимбалэнд, Роберт Де Ниро, Ашер и U2.

Украшавшая документы группа киберпреступников угрожает опубликовать конфиденциальные сведения, если юридическая фирма не заплатит выкуп.

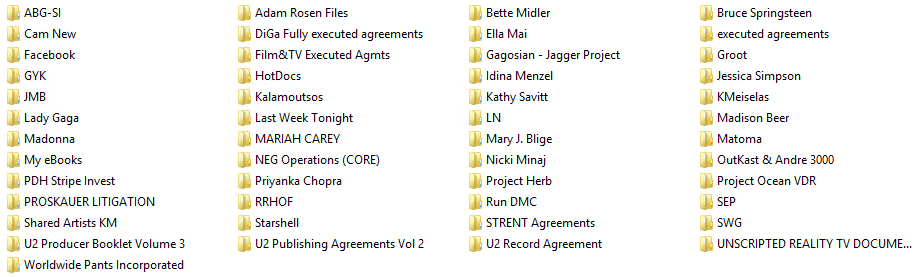
Стоящие за программой-вымогателем Sodinokibi злоумышленники опубликовали скриншот, на котором видны директории, содержащие украденные у GSMLaw файлы.

Также преступники привели выдержки из юридических соглашений, подписанных известными людьми (например, Кристиной Агилерой).

Общий объём полученных незаконным путём документов равен 756 Гб, среди них можно найти контракты, телефонные номера, адреса электронной почты, личные переписки и номера социального страхования.

Сегодня операторы Sodinokibi по праву признаются экспертами в области кибербезопасности одной из самых опасных киберпреступных групп.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru