



Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Константин Николенко (@Veliant), сотрудник компании «Доктор Веб», на площадке «Хабр» рассказал о сомнительных функциях бесплатного антивирусного продукта от компании Avira (Avira Free Antivirus). По словам исследователя, один из компонентов бесплатной версии собирает учётные данные пользователей.

Первым делом Николенко обращает наше внимание на компонент с именем «Avira.PWM.NativeMessaging.exe», скомпилированный для платформы .NET и при этом ничем не обфусцированный.

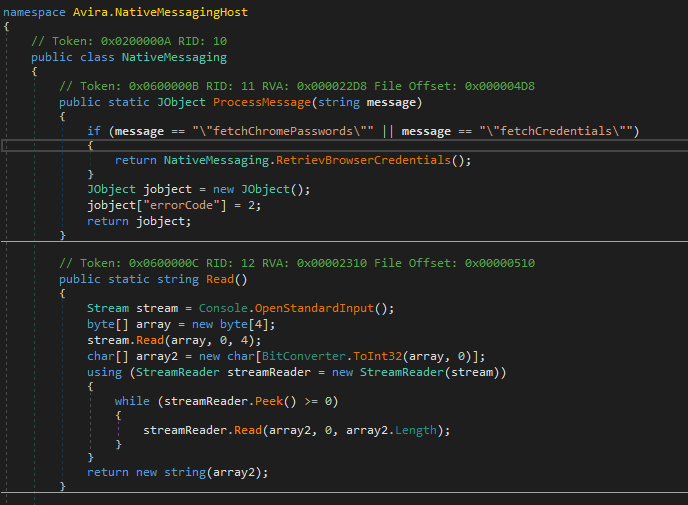
Изучив часть программы, специалист отметил функцию считывания при помощи «Read», проверки формата и передачи команды в другую функцию — «ProcessMessage». Последняя проверяет полученную команду на соответствие «fetchChromePasswords» и «fetchCredentials».

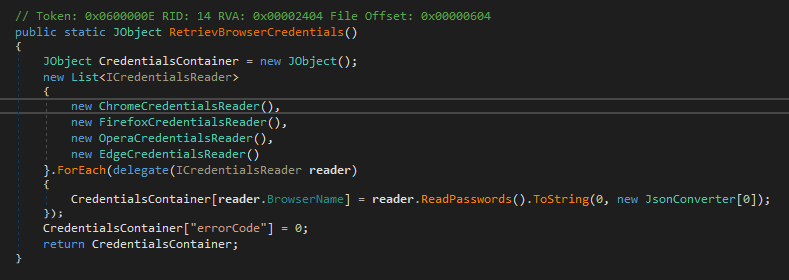
После этого, как объясняет Николенко «начинается самое интересное»: вызывается функция «RetrieveBrowserCredentials», которая сама по себе уже вызывает подозрения хотя бы из-за своего имени — «извлечь учётные данные из браузера».

На деле оказалось, что «RetrieveBrowserCredentials» собирает все учётные данные пользователя, сохранённые в браузерах Chrome, Opera, Firefox и Edge. После этого данные возвращаются в виде JSON-объекта.

Николенко утверждает, что направил все необходимые сведения представителям Avira 7 апреля 2020 года. Пока от антивирусного вендора не удалось получить комментарии относительно проблемы, которая, кстати, получила собственный идентификатор — CVE-2020-12680.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru