


MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

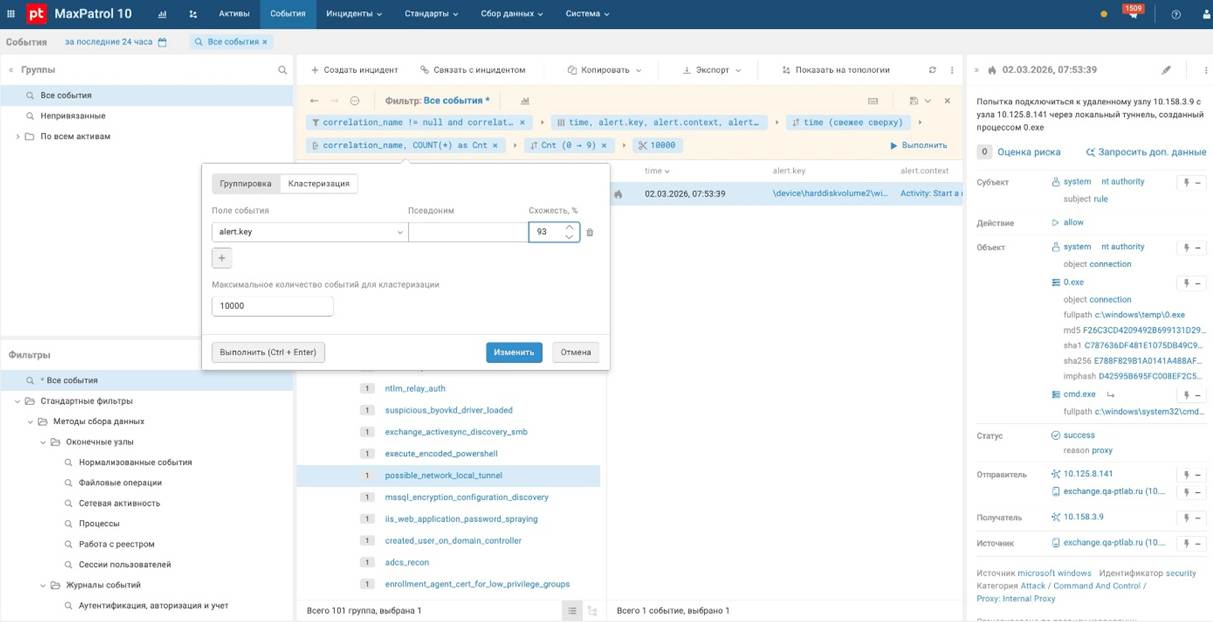
Positive Technologies выпустила новую версию MaxPatrol SIEM 27.6. Обновление в основном про две вещи: более удобную работу с данными внутри самой системы и расширение AI/ML-возможностей модуля MaxPatrol BAD. Одно из заметных изменений — возможность группировать события сразу по нескольким параметрам прямо в интерфейсе SIEM.

Например, по времени, адресу и типу события. Данные при этом показываются в виде древовидной структуры, а сама иерархия сохраняется даже при экспорте.

Проще говоря, аналитикам SOC теперь должно быть проще разбирать большие массивы событий без постоянных прыжков между разными инструментами.

Ещё одна новая функция — кластеризация однотипных событий с помощью ML. Система может объединять в кластеры записи, которые не полностью совпадают, но выглядят похожими.

Для таких кластеров автоматически строятся регулярные выражения. Это может пригодиться там, где нужно быстро разгрести длинные табличные списки и выделить повторяющиеся паттерны.


Серьёзно доработали и MaxPatrol BAD, который отвечает за поведенческую аналитику. По данным компании, производительность модуля выросла почти вдвое, и теперь он способен обрабатывать до 25 тысяч событий в секунду.

Кроме того, в BAD добавили 15 новых ML-моделей. В частности, модуль теперь умеет выявлять попытки несанкционированного доступа к базам данных, включая ClickHouse и PostgreSQL, а также признаки атак AS-REP Roasting и Kerberoasting. Это те сценарии, которые нередко сложно ловить обычными статическими правилами.

Есть и более прикладные доработки. Например, появилась возможность отправлять данные на syslog-сервер, а при переполнении SSD система теперь может автоматически удалять старые данные.

Ещё одно изменение — подозрительная активность процессов, которую обнаруживает MaxPatrol BAD, теперь регистрируется в MaxPatrol SIEM как исходные события. Это значит, что их можно дальше нормализовать и использовать в правилах корреляции.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru