



Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Исследователь в области кибербезопасности Мэттью Брайант опубликовал PoC-код в виде расширения для Chrome, превращающего браузер в прокси-бота. Используя такой аддон, злоумышленники могут совершать ряд действий в Сети от лица пользователя.

Соответствующий инструмент, получивший название CursedChrome, Мэттью Брайант опубликовал на GitHub в качестве проекта с открытым исходным кодом.

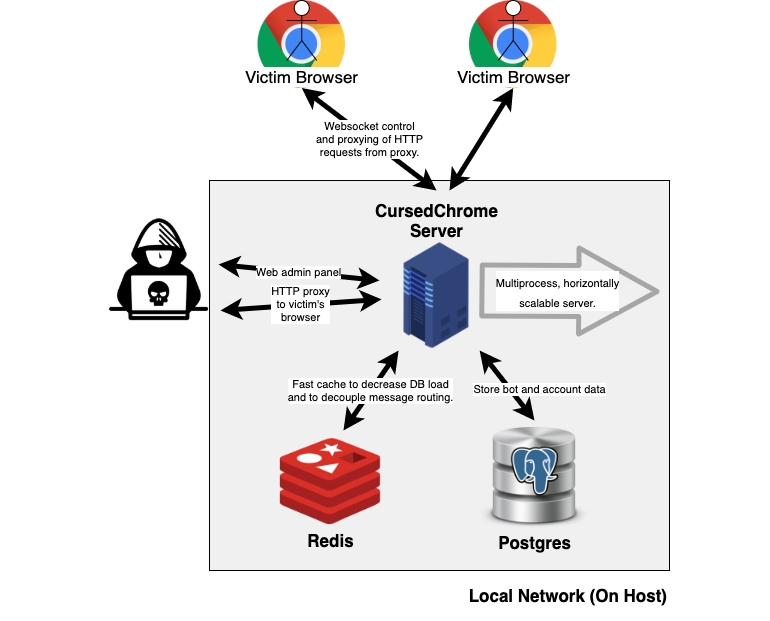
Под «капотом» CursedChrome находятся две основные составляющие — компонент на стороне клиента (само расширение Chrome) и дополнение на стороне сервера (панель управления, на которую поступают отчёты ботов).

Как только вредоносное расширение установят несколько пользователей, злоумышленник сможет подключиться к каждому заражённому хосту с помощью панели управления CursedChrome.

Связь между расширением Chrome и панелью обеспечивается WebSocket-соединением, работающим как классический обратный прокси HTTP.

Проще говоря, атакующий сможет работать в Сети через заражённый браузер, что также позволит перехватывать пользовательские сессии, получать доступ в интранет и к корпоративным приложениям.

Сообщество экспертов в области кибербезопасности считает, что публикация CursedChrome в открытом доступе может иметь негативные последствия, поскольку злоумышленники смогут создать свои вредоносные расширения на основе этого аддона.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru