



Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Согласно новому исследованию, китайский техногигант Xiaomi практикует сбор конфиденциальной информации, которая впоследствии отправляется на серверы корпорации. Особенно это касается пользователей браузера Mi, работающего в связке со смартфонами Redmi и Mi.

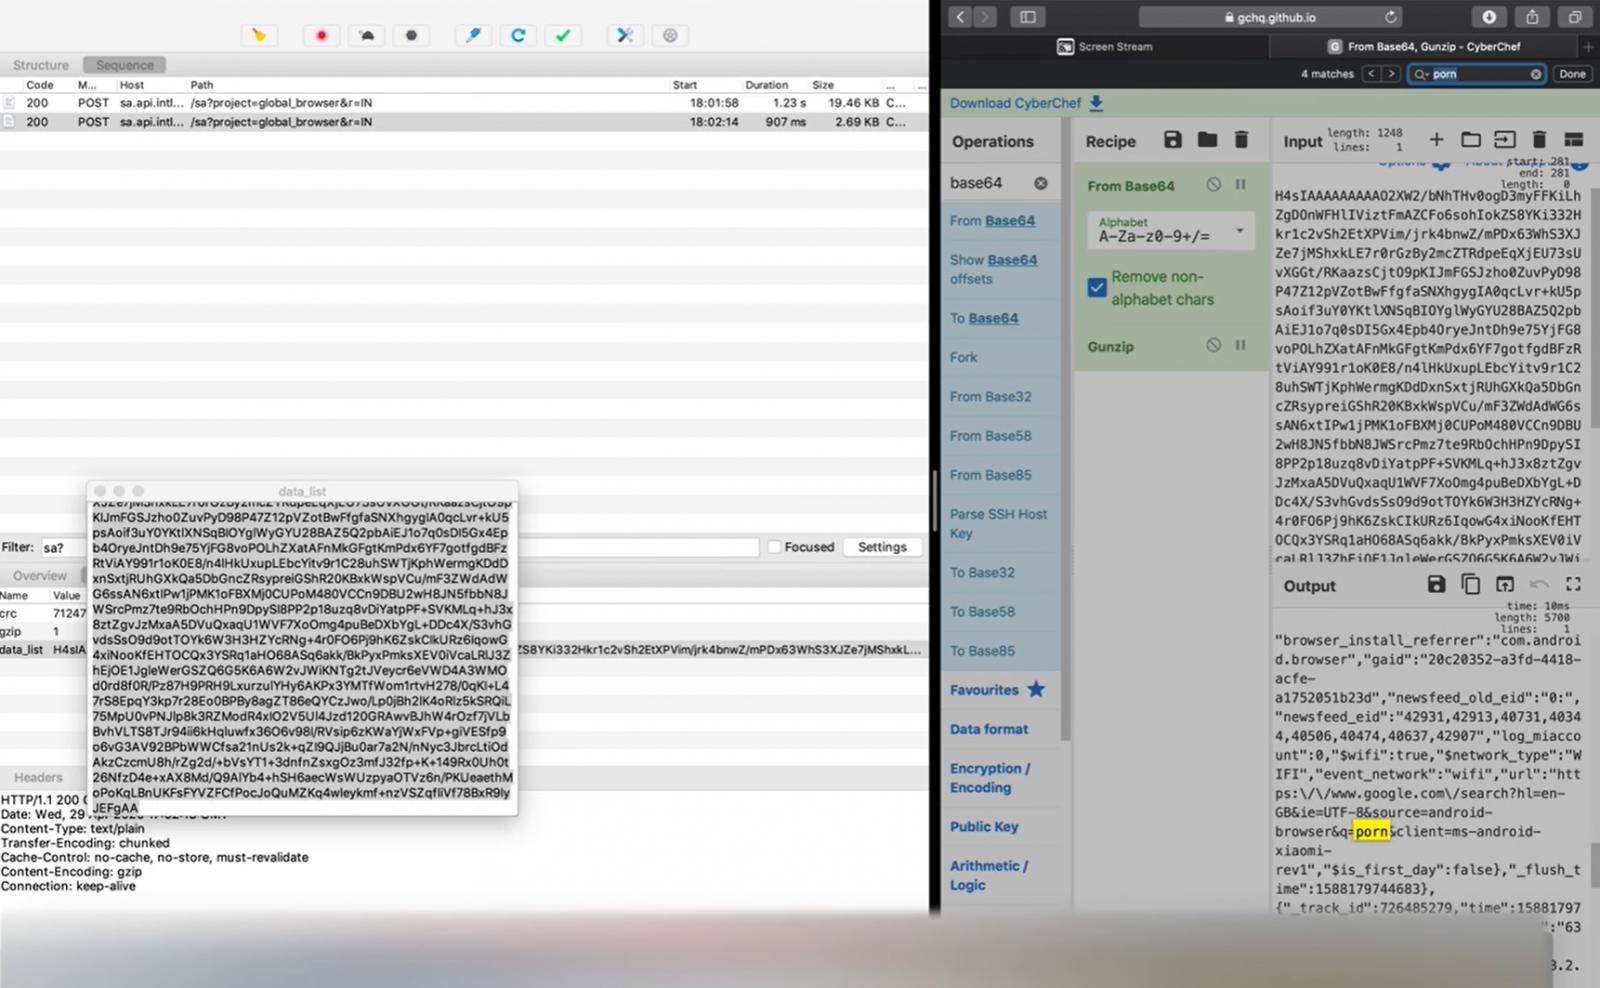
Исследователь в области кибербезопасности Габи Кирлиг утверждает, что разрабатываемый Xiaomi браузер Mi отправляет поисковые запросы (даже в режиме «инкогнито») на серверы компании, расположенные в Сингапуре и России.

Более того, что ещё хуже, — отправляемые данные можно легко связать с конкретными пользователями. Это значит, что при желании Xiaomi может выделить конкретных людей, за которыми необходимо вести слежку.

«Больше всего меня волнует тот факт, что попадающая на серверы Xiaomi информация может легко вывести на конкретных пользователей», — объясняет Кирлиг.

Несмотря на то, что вышеупомянутые серверы расположены в Сингапуре и России, сами домены зарегистрированы в Пекине. Кроме того, как подчеркнул исследователь, смартфоны Xiaomi логируют открываемые пользователем папки и установленные настройки.

Даже предустановленное приложение-плеер от Xiaomi также ведёт запись прослушанных песен. На скриншотах ниже можно увидеть записанные URL, которые в процессе никак не обфусцируются.

Согласно официальной статистике магазина Android-приложений Play Store, браузер от Xiaomi скачали более 15 миллионов человек.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru