



Пользователи Firefox смогут легко генерировать уникальные email-алиасы

Пользователи Firefox смогут легко генерировать уникальные email-алиасы

Пользователи Firefox смогут легко генерировать уникальные email-алиасы

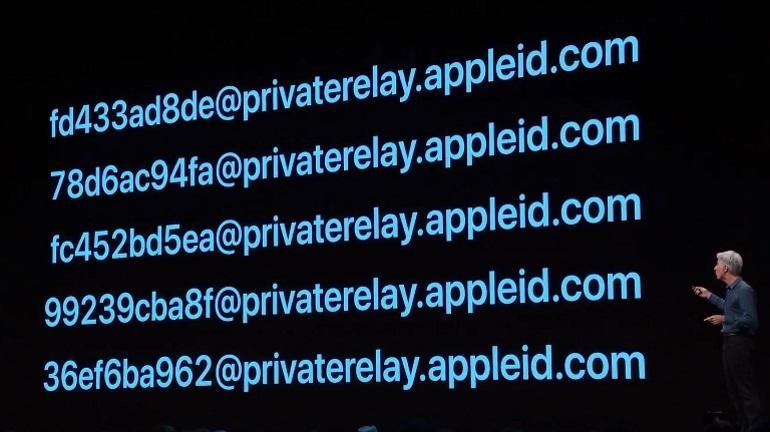
Разработчики компании Mozilla начали работу над новой функцией под названием Private Relay. Задача этого нововведения — генерировать уникальные псевдонимы, которые помогут спрятать адрес электронной почты пользователя от рекламных компаний и спамеров.

Таким образом, Private Relay пригодится при заполнении онлайн-форм. Разработчики начали работу над этим сервисом в прошлом месяце, на сегодняшний день он находится в стадии закрытого бета-тестирования.

Общедоступную бета-версию, которую смогут попробовать все желающие, обещают запустить чуть позже. При этом возможности Private Relay будут представлены в виде расширения для браузера Firefox. С помощью этого аддона пользователь сможет легко генерировать уникальные адреса электронной почты.

Далее созданный адрес можно ввести в веб-форму для создания нового аккаунта или подписки на рассылку.

«Наша задача — перенаправлять входящие сообщения со сгенерированного ящика на ваш личный. Если же алиас получает нежелательные письма, вы можете просто отключить или удалить его», — объясняет принцип Mozilla на сайте, посвящённом Firefox Private Relay.

Разработчики компании рассчитывают предоставить пользователям Firefox лёгкий способ создания и удаления email-алиасов, который потребует всего лишь несколько кликов.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru