



Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

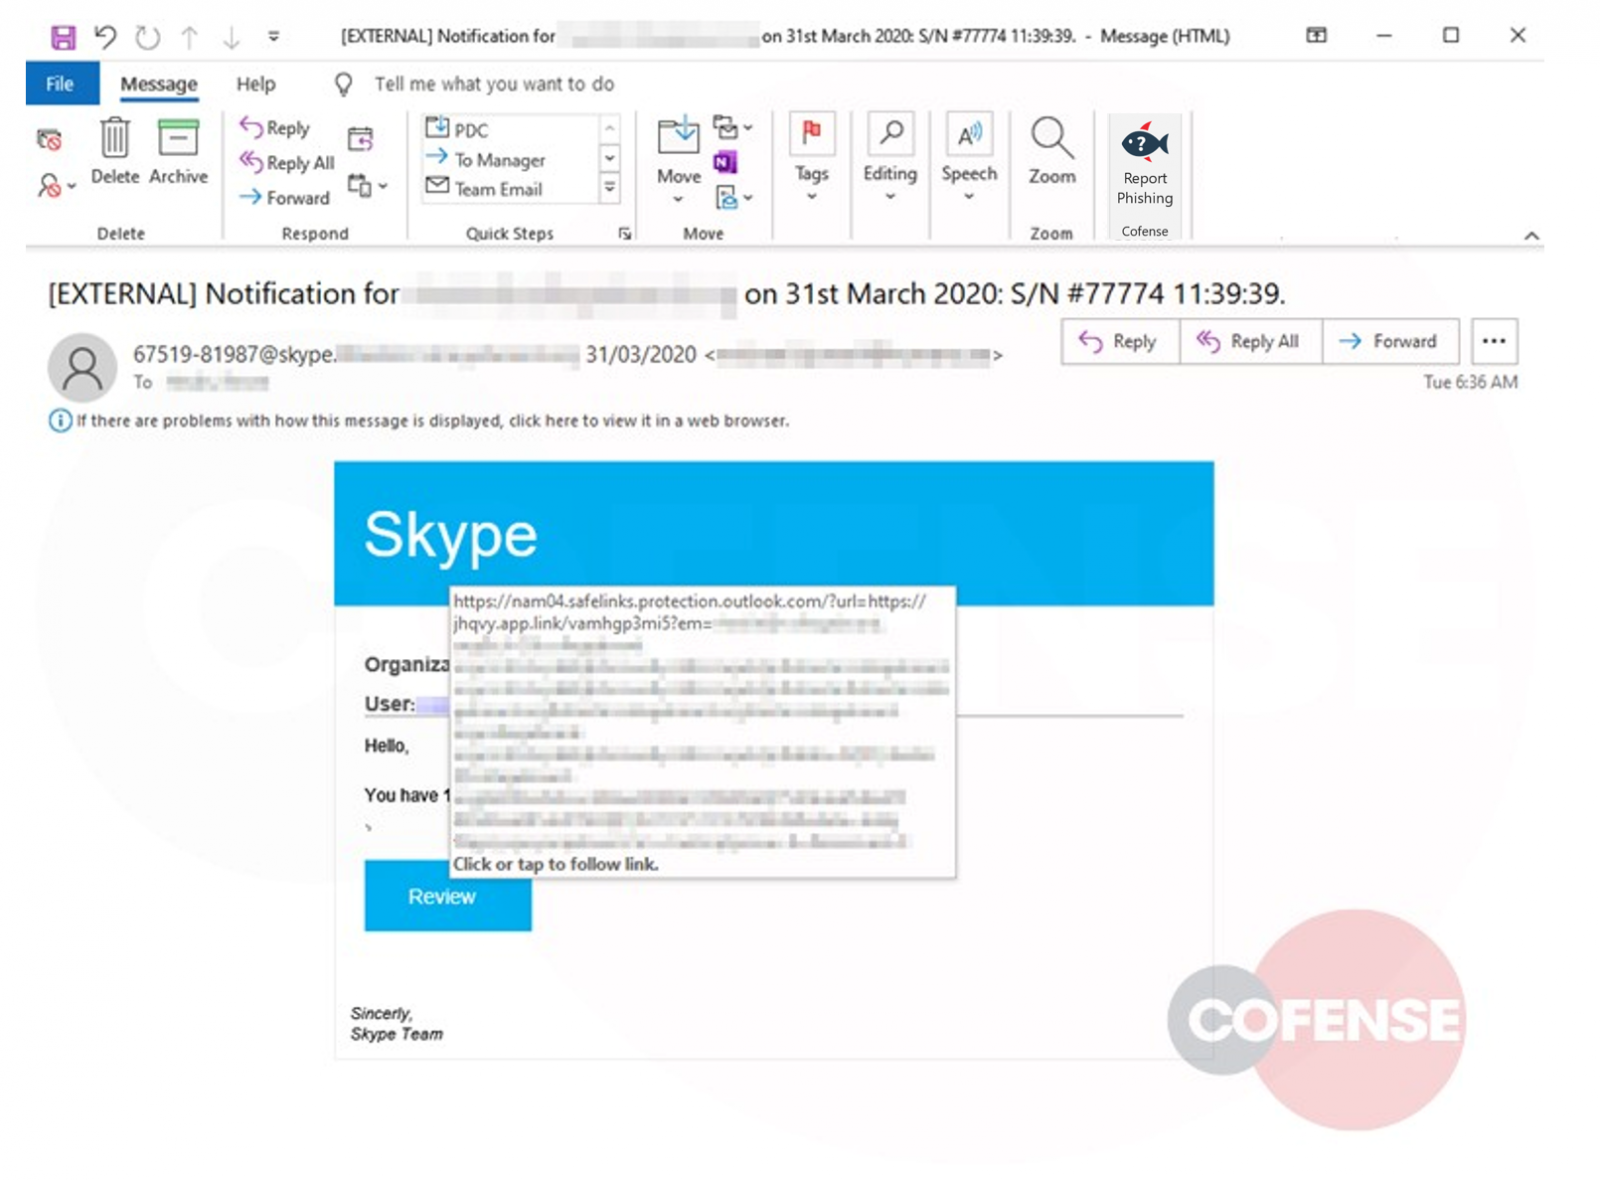
Киберпреступники организовали фишинговую кампанию, нацеленную на использующих Skype удалённых сотрудников. В ходе своих атак злоумышленники вводят людей в заблуждение с помощью фейковых уведомлений от сервиса для видеосвязи.

Другими словами, используется банальная социальная инженерия, однако этого достаточно, чтобы выманить учётные данные жертвы.

Всё происходит в тот момент, когда ничего не подозревающий пользователь переходит по ссылке в уведомлении и попадает на поддельную страницу для входа. На этой странице он должен ввести логин и пароль.

При этом, как отметили эксперты компании Cofense, новой фишинговой кампании удаётся как-то обходить защитные меры некоторых сервисов электронной почты.

Обратите внимание, что адрес отправителя поддельного уведомления от Skype выглядит вполне легитимно — «67519-81987@skype». На деле же надо понимать, что это скомпрометированный сторонний аккаунт.

Фейковая страница входа в учётную запись Skype расположена по адресу hxxps://skype-online0345[.]web[.]app, из чего можно сделать вывод, что злоумышленники используют gTLD-домен, которым управляет Google.

Нелишним будет напомнить, что любая введённая на этом сайте информация попадает прямиком в руки киберпреступников.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru