


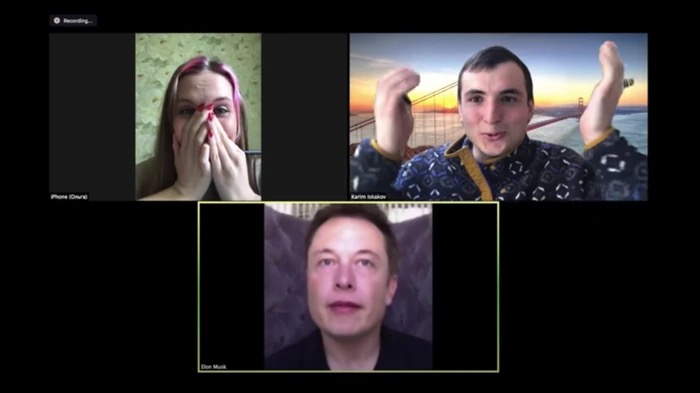

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Технологии дипфейков стали настолько продвинутыми, что теперь позволяют подставить себе лицо любого человека в режиме реального времени. При этом выглядит всё до определённой степени реалистично. Такой трюк продемонстрировал недавно один из специалистов.

Программист Али Алиев использовал открытый исходный код «First Order Motion Model for Image Animation», который написали специалисты Трентского университета.

Как правило, для успешной замены лица нужно «скормить» алгоритму несколько фотографий человека, которым вы хотите представиться. Однако в этом случае разработка позволяет подстраивать изображение в режиме реального времени.

Алиев опубликовал на YouTube видео, на котором он подставил себе лицо Илона Маска, после чего принимал участие в различных видеоконференциях Zoom для демонстрации эффекта.

Глаза и голова двигаются вполне правдоподобно, что позволяет на несколько секунд ввести собеседников в заблуждение. После этого, если участники видеозвонка присмотрятся, они без сомнений различат подделку.

Алиев разместил программу на GitHub, назвав её «Avatarify». Для использования вам потребуются знания программирования и мощный игровой компьютер.

Недавно мы опубликовали статью «Технологии Deepfake как угроза информационной безопасности», в которой вы найдёте больше информации об этих способах.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru