



Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

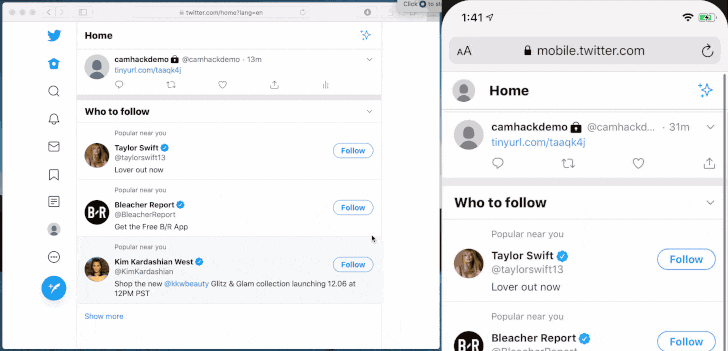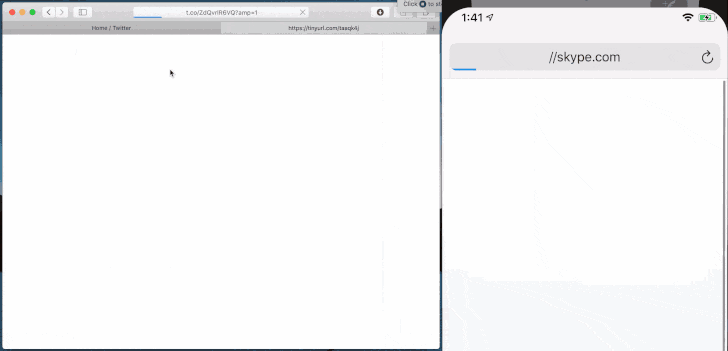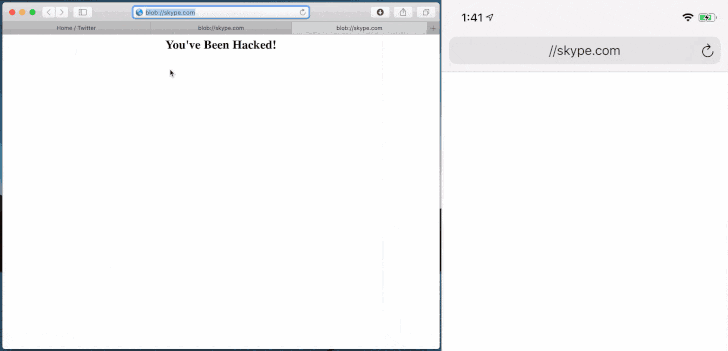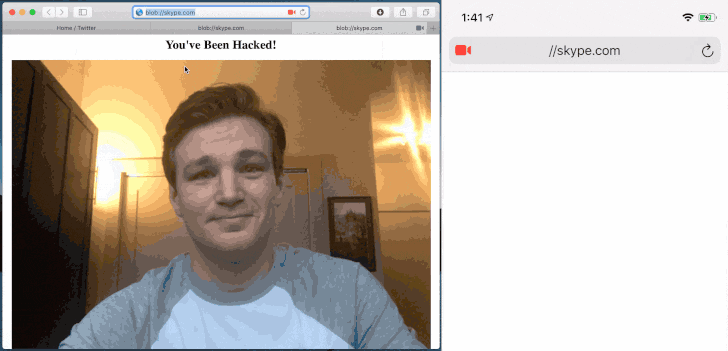
Пользователи устройств iPhone, MacBook и iMac подвергают риску свою конфиденциальность в процесс веб-сёрфинга. Не только вредоносные, но и вполне легитимные сайты могут скрытно использовать камеру, микрофон и службы геолокации.

Причина — связка уязвимостей, позволяющая с помощью браузера Safari получить доступ к аппаратным составляющим устройства.

Что касается изначально безобидных сайтов, на их страницах может размещаться реклама, эксплуатирующая серию брешей в устройствах Apple. Таким образом, у удалённого злоумышленника будет возможность тайком использовать камеру, микрофон и даже определить местоположение пользователя.

Известно, что Apple выплатила $75 тыс. этичному хакеру Райану Пикрену, который помог корпорации понять суть уязвимостей и даже продемонстрировал их эксплуатацию. Есть мнение, что злоумышленники не успели задействовать эти бреши в реальных атаках.

Разработчики Apple устранили все проблемы безопасности сразу двумя апдейтами. Первый был выпущен 28 января 2020 года (Safari 13.0.5), второй — 24 марта (Safari 13.1).

«Если владелец вредоносного сайта пожелал бы заполучить доступ к камере, ему бы пришлось замаскировать свой ресурс под один из популярных сервисов видеоконференции — Skype или Zoom», — объясняет Пикрен.

С помощью цепочки уязвимостей, на которую указал исследователь, вредоносный сайт мог замаскироваться под любой легитимный ресурс.

В общей сложности эксперт описал семь брешей, которым присвоили следующие идентификаторы: CVE-2020-3852, CVE-2020-3864, CVE-2020-3865, CVE-2020-3885, CVE-2020-3887, CVE-2020-9784, CVE-2020-9787.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru