



Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новый вайпер Coronavirus выводит Windows-компьютеры из строя

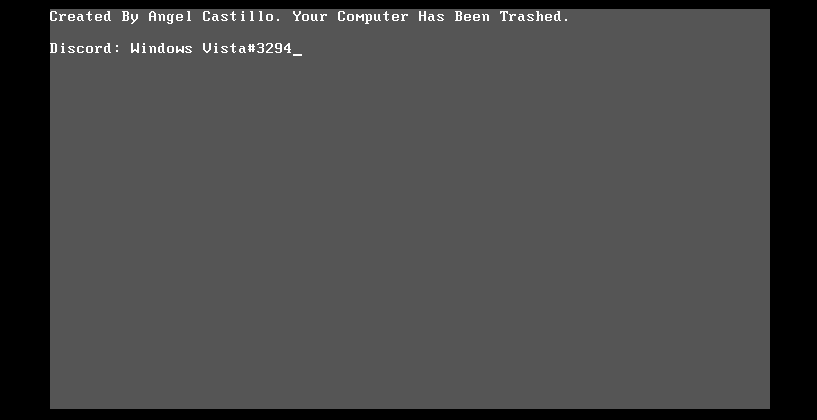
Новая деструктивная программа для Windows, получившая имя «Coronavirus», использует тему COVID-19 и перезаписывает главную загрузочную запись (MBR). Принципом действия свежий зловред похож на NotPetya.

В 2017 NotPetya деструктивная деятельность привела к серьёзным финансовым потерям во всём мире.

По словам команды исследователей SonicWall Capture Labs Threat, свежий вайпер действует таким же образом. Жертвы вредоноса «Coronavirus» наблюдают серый экран, мигающий курсор и короткое сообщение: «Ваш компьютер испорчен».

Само собой, авторы вайпера специально использовали яркое имя, отражающее текущее положение дел, чтобы повысить вероятность запуска вредоносной программы.

Для загрузки на компьютер жертвы используются сразу несколько популярных методов: вложение с электронным письмом, доставка файла с сервера или маскировка под легитимное приложение.

После запуска вайпер копирует во временную папку ряд вспомогательных файлов. Далее вредоносная программа пытается отключить контроль учётных записей пользователей (UAC) и Диспетчер процессов Windows.

Согласно отчёту специалистов, вайпер меняет обои рабочего стола жертвы и запрещает с помощью настроек менять их.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru