



Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft рассказала о своих планах организовать автоматическое обновление драйверов, чтобы уменьшить число багов и проблем, с которыми регулярно сталкиваются пользователи Windows 10.

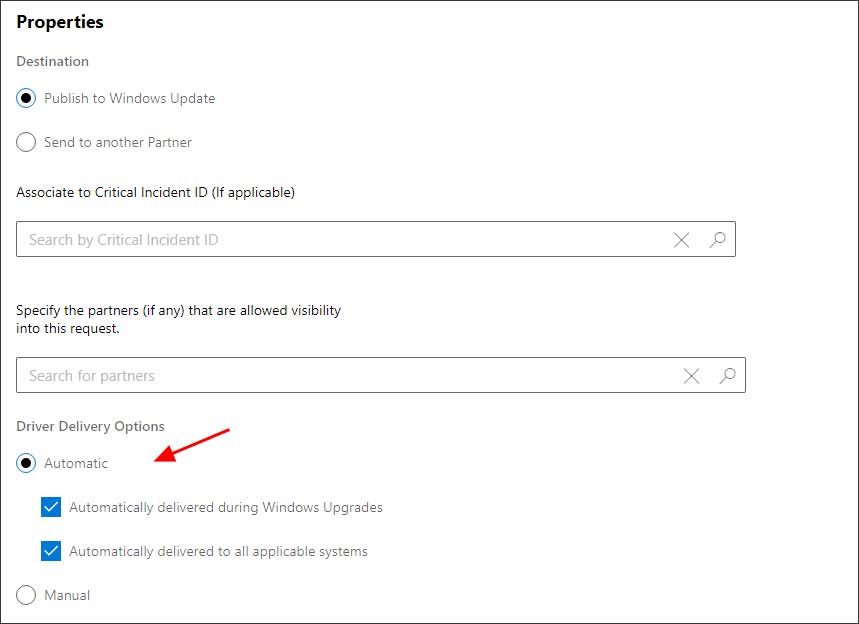
Принцип работы такого рода апдейтов заключается в следующем: если в специальной настройке будет отмечено, что драйвер должен доставляться автоматически, Microsoft сама загрузит и установит его в Windows 10.

Тем не менее такой подход тоже может принести массу проблем, поскольку пользователи наверняка столкнутся с аппаратными конфликтами. В первую очередь непредсказуемость возникает из-за огромной пользовательской базы Windows.

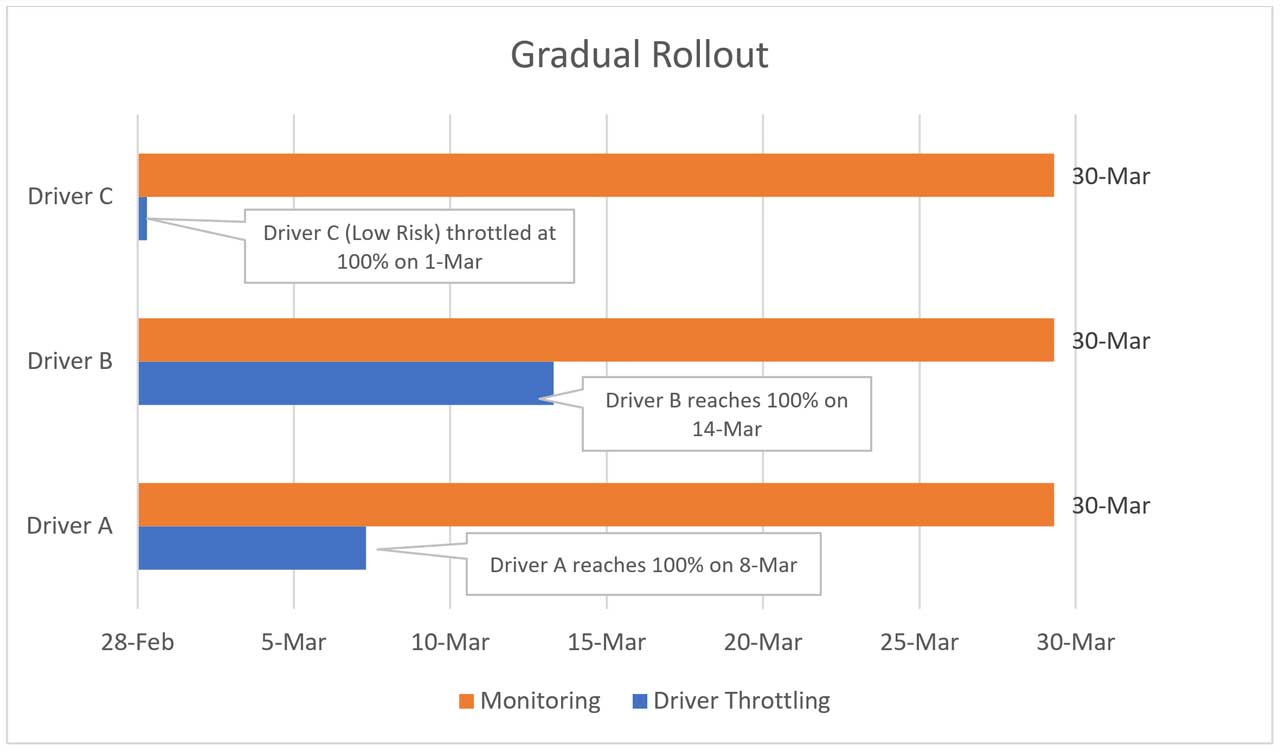
Чтобы свести к минимуму количество багов, Microsoft планирует постепенно рассылать новые драйверы. Сначала их получит лишь небольшая группа людей, выбранная программными средствами. Если не возникнет никаких серьёзных последствий, драйвер получат остальные пользователи Windows 10.

Как именно Microsoft выберет первую группу для установки драйвера? Здесь всё просто — техногиганта интересуют компьютеры на Windows 10, готовые делиться самой подробной информацией о сбоях в работе и багах. Именно они будут получать драйверы, а Microsoft будет анализировать приходящие от них данные.

По словам корпорации, первая стадия займёт приблизительно восемь дней, а дальнейшая рассылка драйверов может уложиться в 30 дней.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru