



Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Семейство программ-вымогателей Mailto (NetWalker) научилось внедрять вредоносный код в легитимный системный процесс Проводника Windows (Windows Explorer). Благодаря этой тактике шифровальщик успешно обходит детектирование антивирусными средствами.

Впервые исследователи в области кибербезопасности заметили Mailto в августе 2019 года. Имя вымогатель получил из-за расширения, которое он добавляет к зашифрованным файлам.

Углубившись в анализ вредоноса, эксперты пришли к выводу, что его авторы называют его иначе — «NetWalker». Также специалисты сообщили, что Mailto атакует не только обычных пользователей, но и стремится проникнуть в корпоративные сети, чтобы потом зашифровать все подключённые устройства.

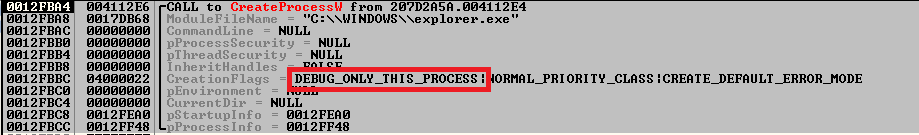
Совсем недавно разработчики шифровальщика оснастили своё детище возможностью прятать код в процессе Windows Explorer. Для этого вредонос использует интересную методику: Mailto запускает процесс в режиме отладки, после чего использует специальный API вроде WaitForDebugEvent для внедрения вредоносного кода.

В результате совершенно легитимный системный процесс explorer.exe выполнит злонамеренную нагрузку. Исследователи из Quick Heal поделились скриншотом, на котором отчётливо видна инъекция кода вымогателя:

Далее Mailto создаёт объект автозапуска в реестре Windows и уничтожает все теневые копии, чтобы жертва не смогла восстановить зашифрованные файлы.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru