



Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Семейство программ-вымогателей Mailto (NetWalker) научилось внедрять вредоносный код в легитимный системный процесс Проводника Windows (Windows Explorer). Благодаря этой тактике шифровальщик успешно обходит детектирование антивирусными средствами.

Впервые исследователи в области кибербезопасности заметили Mailto в августе 2019 года. Имя вымогатель получил из-за расширения, которое он добавляет к зашифрованным файлам.

Углубившись в анализ вредоноса, эксперты пришли к выводу, что его авторы называют его иначе — «NetWalker». Также специалисты сообщили, что Mailto атакует не только обычных пользователей, но и стремится проникнуть в корпоративные сети, чтобы потом зашифровать все подключённые устройства.

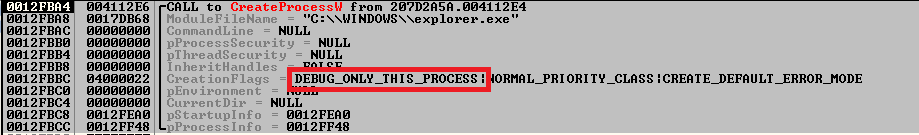
Совсем недавно разработчики шифровальщика оснастили своё детище возможностью прятать код в процессе Windows Explorer. Для этого вредонос использует интересную методику: Mailto запускает процесс в режиме отладки, после чего использует специальный API вроде WaitForDebugEvent для внедрения вредоносного кода.

В результате совершенно легитимный системный процесс explorer.exe выполнит злонамеренную нагрузку. Исследователи из Quick Heal поделились скриншотом, на котором отчётливо видна инъекция кода вымогателя:

Далее Mailto создаёт объект автозапуска в реестре Windows и уничтожает все теневые копии, чтобы жертва не смогла восстановить зашифрованные файлы.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru