



Число вредоносов для Windows 7 резко увеличилось на 125%

Число вредоносов для Windows 7 резко увеличилось на 125%

Число вредоносов для Windows 7 резко увеличилось на 125%

Эксперты из Webroot подготовили отчёт «2020 Webroot Threat Report», отражающий тенденции современных вредоносных программ. В ходе исследования команда специалистов проанализировала более 37 млрд вредоносных ссылок, а также скачанные оттуда семплы.

В первую очередь сотрудники Webroot отметили рост числа фишинговых ссылок — в 2019 году эта цифра увеличилась на 640%.

При этом 1 из 4 вредоносных URL размещался во вполне легитимном домене. 8,9 миллионов проанализированных ссылок содержали скрипт криптоджекинга. А самыми популярными брендами у фишеров стали Facebook, Microsoft, Apple, Google, PayPal и Dropbox.

Чаще всего фишинговые ресурсы маскировались под криптовалютные биржи (55%), игровые сайты (50%), почтовые сервисы (40%), финансовые организации (40%) и платёжные системы (32%).

Помимо этого, согласно отчёту экспертов, 93,6% проанализированных вредоносных программ были уникальными для конкретного компьютера — это самый высокий показатель за всю историю наблюдения. 85% зловредов скрываются в директориях %temp%, %appdata%, %cache% и %windir%.

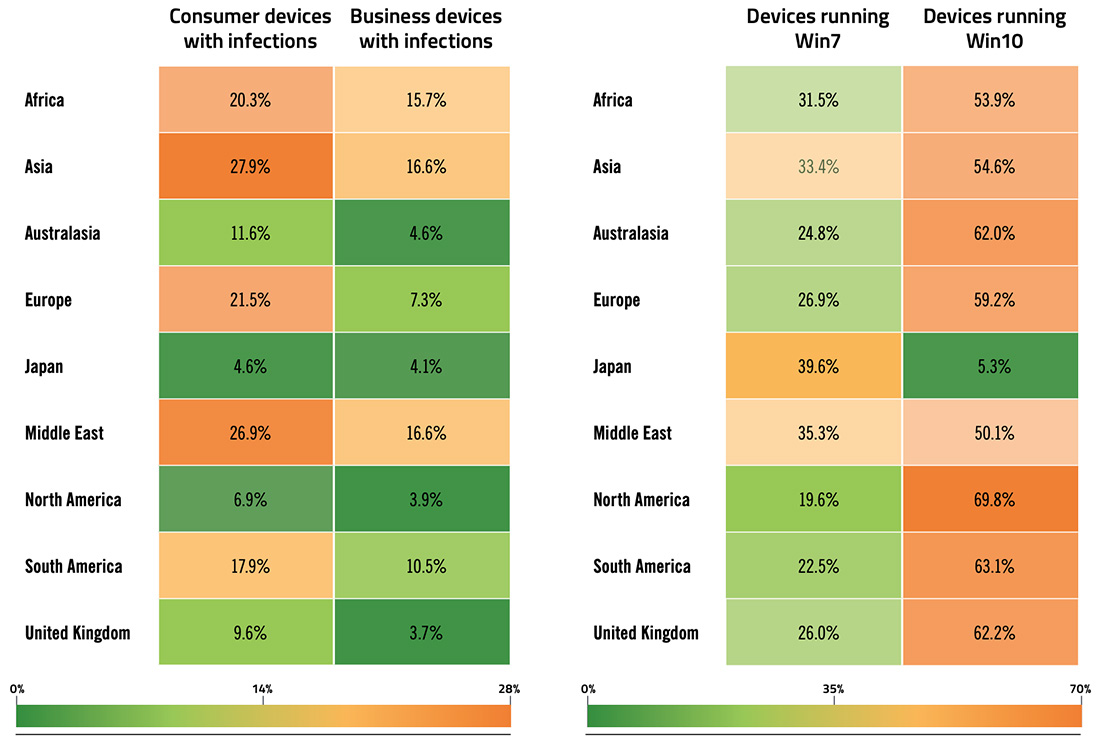
Число ориентированных на Windows 7 вредоносов тоже значительно выросло — на целых 125%. Скорее всего, это связано с окончанием срока поддержки данной версии операционной системы.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru