



Банк России обещает поправки, которые усилят работу с правоохранителями

Банк России обещает поправки, которые усилят работу с правоохранителями

Банк России обещает поправки, которые усилят работу с правоохранителями

На проходящем в Магнитогорске Уральском форуме, посвящённом вопросам информационной безопасности в финансовой сфере, Центральный банк России привёл фактический уровень хищений, а также рассказал о намерении внести поправки в законодательство.

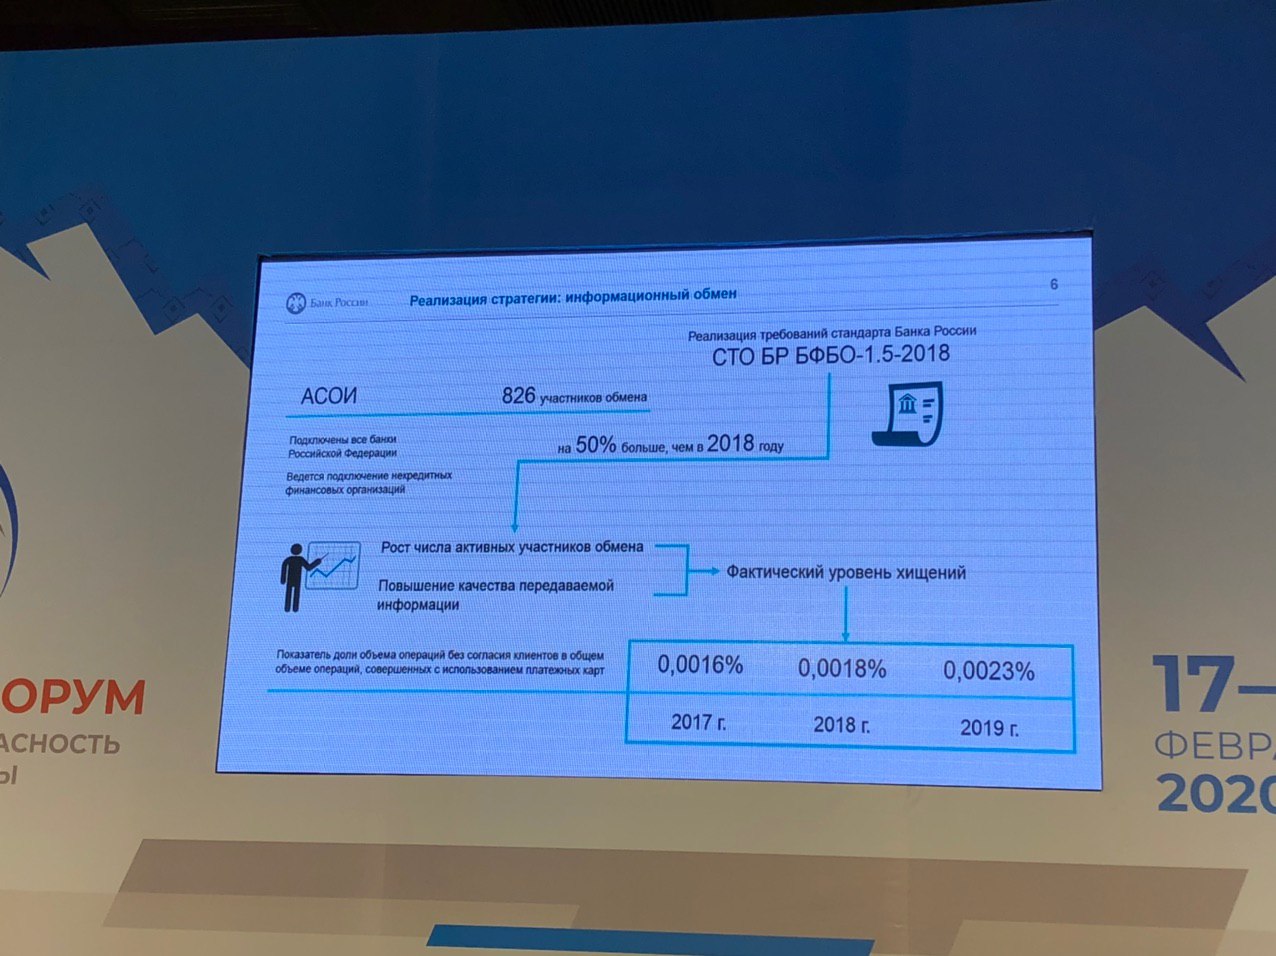
Прежде всего, Банк России поделился интересной инфографикой, согласно которой фактический уровень хищений с 2017 по 2019 год увеличился на 0,0007%.

Статистика следующая:

  • 2017 год — 0,0016%;
  • 2018 год — 0,0018%;
  • 2019 год — 0,0023%.

В рамках реализации требований стандарта ЦБ — СТО БР БФБО-1,5-2018 — организован информационный обмен между 826 участниками. Подключены все банки России, также ведётся подключение некредитных финансовых организаций.

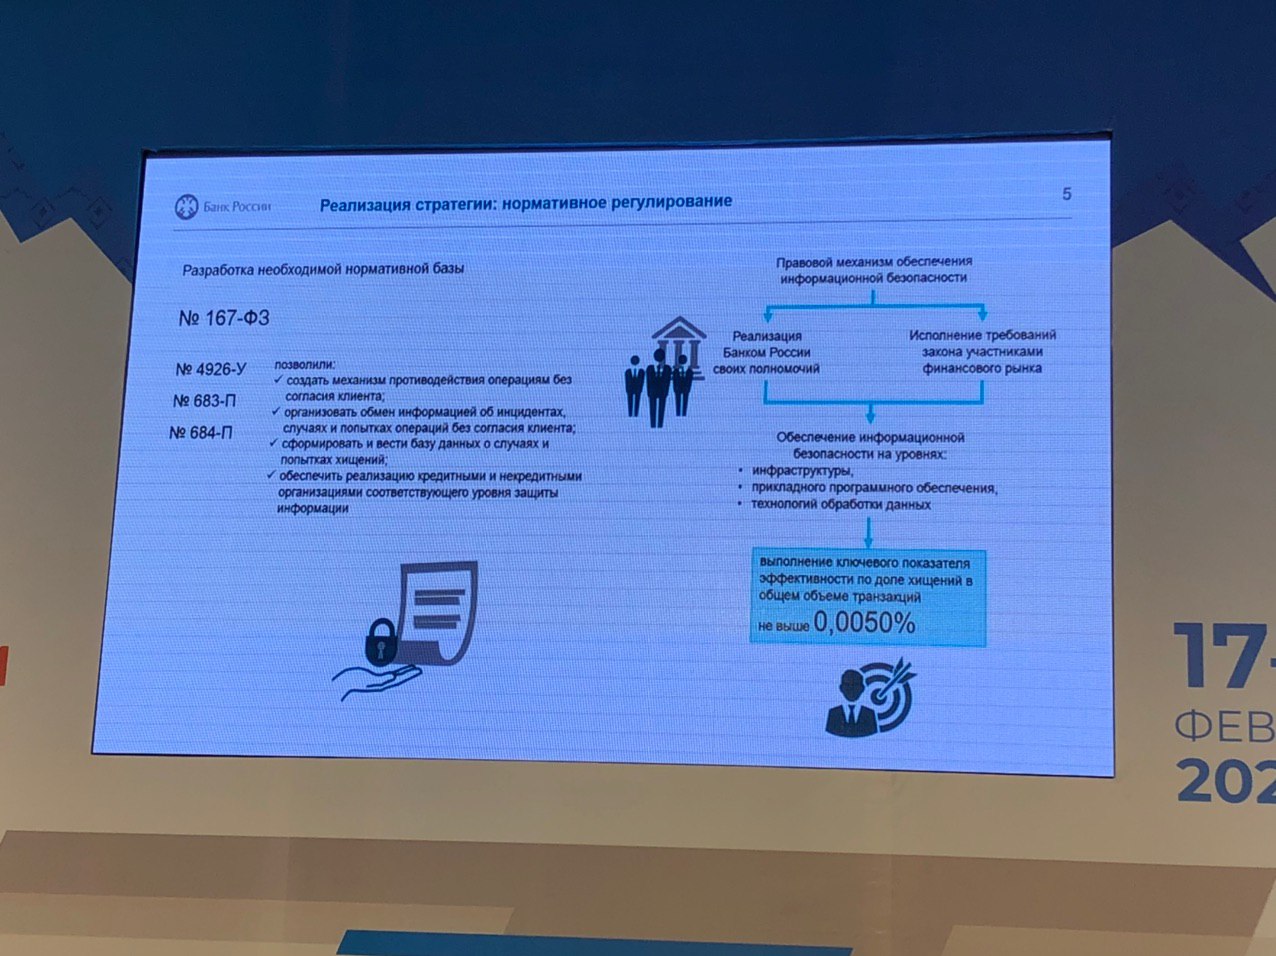
Помимо этого, Банк России осветил успехи по части реализации нормативного регулирования. Здесь можно увидеть, что соответствующая нормативная база позволила кредитовым организациям лучше бороться с операциями без согласия клиентов.

Выполнение ключевого показателя эффективности по доле хищений в общем объёме транзакций — не выше 0,0050%.

Представители Центробанка заявили, что регулятор обеспокоен утечками данных в финансовой сфере и готовит поправки в законодательство, которые обеспечат усиление работы с правоохранительными органами.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru