



Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Пользователи Android под прицелом новой фишинговой кампании, в ходе которой злоумышленники пытаются заразить смартфоны жертв банковским трояном Anubis. Этот вредонос известен тем, что способен красть финансовые данные, извлекая их из 250 банковских приложений и программ для шопинга.

Киберпреступники используют хитроумные методы, позволяющие обойти защитные функции мобильной операционной системы, а также ввести в заблуждение жертву.

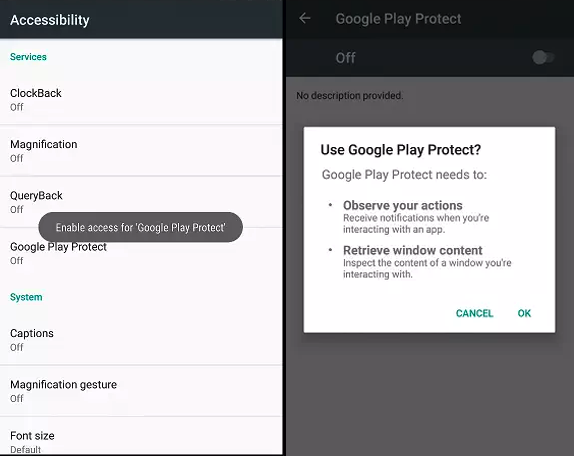
Например, троян просит пользователя активировать Google Play Protect, под этим предлогом жертву вынуждают выдать вредоносу определённые права в системе. После этого зловред отключает Google Play Protect.

Для доставки Anubis атакующие используют вредоносную ссылку, встроенную в фишинговое письмо. Если пользователь пройдёт по этой ссылке, на смартфон загрузится файл APK, замаскированный под счёт.

Эксперты из компании Cofense проанализировали код Anubis и пришли к выводу, что его оснастили функциями кейлоггера и даже модулем шифровальщика.

В случае шифрования файлов вредоносная программа добавляет к ним расширение .AnubisCrypt, после чего отправляет их на сервер злоумышленников (C&C).

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru