



Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Anubis крадёт финансовые данные и шифрует файлы пользователей Android

Пользователи Android под прицелом новой фишинговой кампании, в ходе которой злоумышленники пытаются заразить смартфоны жертв банковским трояном Anubis. Этот вредонос известен тем, что способен красть финансовые данные, извлекая их из 250 банковских приложений и программ для шопинга.

Киберпреступники используют хитроумные методы, позволяющие обойти защитные функции мобильной операционной системы, а также ввести в заблуждение жертву.

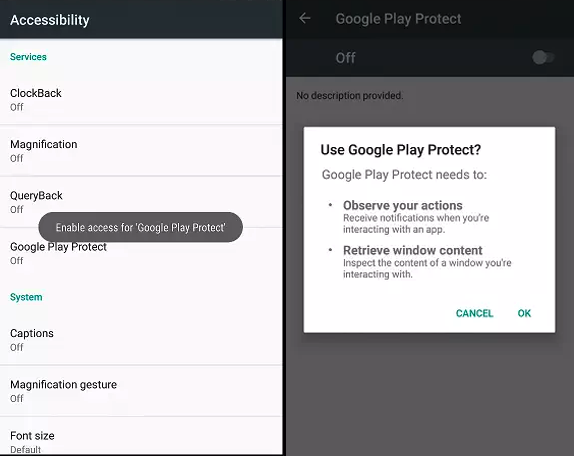
Например, троян просит пользователя активировать Google Play Protect, под этим предлогом жертву вынуждают выдать вредоносу определённые права в системе. После этого зловред отключает Google Play Protect.

Для доставки Anubis атакующие используют вредоносную ссылку, встроенную в фишинговое письмо. Если пользователь пройдёт по этой ссылке, на смартфон загрузится файл APK, замаскированный под счёт.

Эксперты из компании Cofense проанализировали код Anubis и пришли к выводу, что его оснастили функциями кейлоггера и даже модулем шифровальщика.

В случае шифрования файлов вредоносная программа добавляет к ним расширение .AnubisCrypt, после чего отправляет их на сервер злоумышленников (C&C).

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru