



Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

С какой долей вероятности вы сможете вычислить фишинговое письмо? Большинство людей считают, что они без труда определят злонамеренные электронные сообщения, но на деле это не так — по данным Security.org, лишь 5% пользователей способны безошибочно распознать фишинг.

Исследователи оросили около тысячи человек, результаты многих могут удивить: 96% респондентов знали о фишинге, 88% считали, что могут вычислить такие письма.

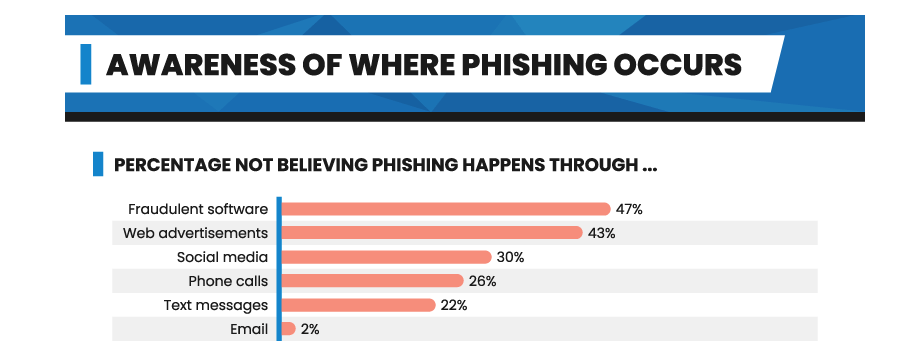
При этом 47% не подозревали, что фишинг можно осуществить через софт; 43% полагали, что рекламные объявления безопасны; а 30% опрошенных не догадывались, что площадки соцсетей могут быть источником фишинга.

Фишинг, бесспорно, считается одной из главных киберугроз на сегодняшний день. Так, в 2018 ФБР насчитало более 26 300 жертв данной формы атак. Фишинг прочно занимает место в топ-4 наиболее распространённых киберпреступлений.

Среди опубликованных результатов исследования интересно выделить одну инфографику, на которой отмечен процент пользователей, не подозревающих, что фишинг можно осуществить через софт или соцсети:

Но самый удручающий результат аналитики получили при вычислении процента людей, способных по-настоящему отличить фишинг от нормального письма. Таких набралось всего 5%.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru