



Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Недавно обнаруженная программа-шифровальщик атакует процессы и файлы, связанные с АСУ ТП. Эксперты, присвоившие вредоносу имя Snake, полагают, что за ним могут стоять власти Ирана.

Как сообщили специалисты компании SentinelLabs, шифровальщик Snake написан на Golang. Его основные цели — промышленные предприятия.

Исследователи «ведут» Snake уже около месяца, зашифрованные файлы, как правило, крайне сложно (или вообще невозможно) расшифровать. В результате жертвы вынуждены платить установленный злоумышленникам выкуп.

Snake шифрует самые разные файлы, однако специально обходит системные папки. Примечательно, что перед началом шифрования вредоносная программа пытается завершить процессы системных утилит и инструментов для управления технологическими процессами.

Исследователи из SentinelLabs также упомянули, что большинство атакованных Snake промышленных объектов были как-то связаны с продуктами компании General Electric. Например, программа-вымогатель завершала критический для работы сервера GE Digital Proficy процесс — что может привести к остановке производства.

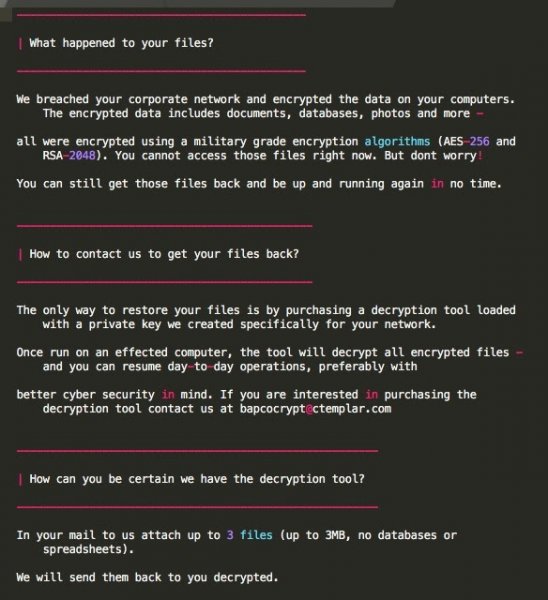
По завершении шифрования вредонос оставляет записку с инструкциями и требует связаться с операторами по почте — bapcocrypt @ ctemplar.com.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru