



Standoff на PHDays: участвуйте в юбилейной битве хакеров и защитников

Standoff на PHDays: участвуйте в юбилейной битве хакеров и защитников

Standoff на PHDays: участвуйте в юбилейной битве хакеров и защитников

Уже в пятый раз на Positive Hack Days состоится The Standoff — соревнование между специалистами по компьютерному взлому и защите. Рассказываем о правилах кибербитвы этого года и способах принять в ней участие.

Как выглядит поле боя

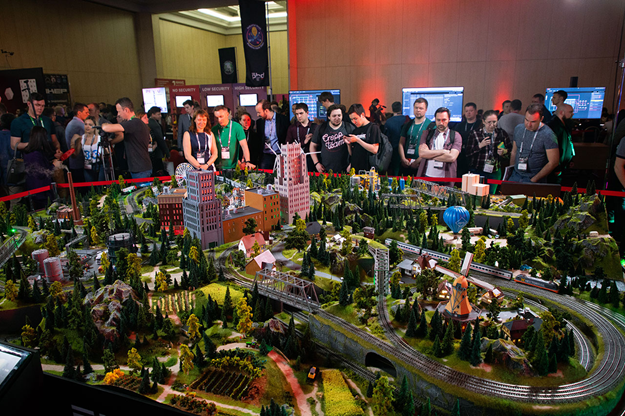
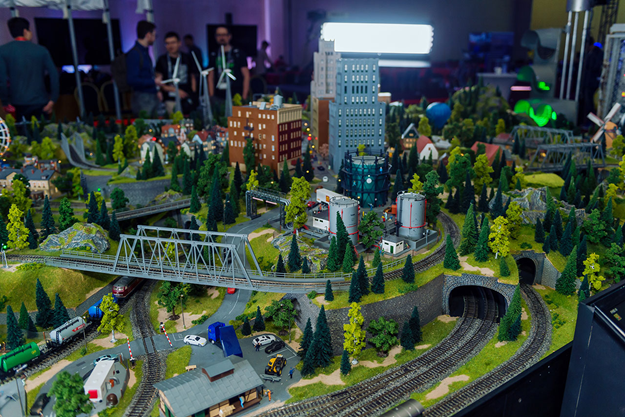
Хорошо знакомый посетителям предыдущих PHDays макет города опять увеличился в размерах. Его инфраструктура повторяет реальный город: здесь есть офисы, заводы, банки, светофоры... И как в реальной жизни — местные компании подвержены рискам информационной безопасности.

Помимо компаний из энергетической, финансовой и нефтяной отраслей, в рамках макета будут в том или ином виде представлены еще не менее восьми различных индустрий, являющихся неотъемлемой частью нашей жизни.

Правила этого года

В прошлый раз помимо хакеров и защитников активными участниками The Standoff были команды экспертных центров безопасности (SOC). В этом году роли защитников и SOC сливаются в одну: организаторы оставляют за каждой командой право самостоятельно решать вопрос о привлечении специалистов SOC в качестве участников.

Помимо этого, в командах появятся менторы, главная задача которых — передать другим участникам свой опыт. Информация о менторах, с которыми команды могут договориться о сотрудничестве, будет опубликована позднее.

Как обычно, кибербитва продлится два дня без перерыва. В начале апреля команды защитников получат доступ к инфраструктуре для подготовки средств защиты.

Как и в прошлом году, в рамках The Standoff пройдет хакатон для разработчиков. Задача для его участников: развернуть и обновлять свои приложения, которые атакующие проверят на прочность. Подробности будут позже.

Требования к участникам The Standoff

В терминологии The Standoff хакеры — это собирательный термин, объединяющий всех, кто занимается пентестами, работает в red teams, участвует в bug bounty, играет в CTF-соревнованиях. В команде хакеров применение найдется самыми разным навыкам, но победить сможет лишь по-настоящему сбалансированная команда, имеющая обширный опыт, глубокие знания, владеющая различными инструментами. В ходе кибербитвы мало найти уязвимость, нужно суметь ее проэксплуатировать и закрепиться внутри инфраструктуры взломанной компании так, чтобы защитники этого не заметили.

В свою очередь, защитники — это люди, которые обладают познаниями в области защиты информации и хотят проверить себя в боевых условиях, в сжатые сроки реализовав своими руками систему защиты корпоративной инфраструктуры.

Как принять участие

Для участия в The Standoff нужно подать заявку через специальную форму.

Добавляйтесь в чат участников и читайте канал в Telegram.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru