



98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

Специалисты компании Upstream, специализирующейся на безопасности мобильных устройств, сообщают, что им удалось выявить 98 тыс. вредоносных приложений для Android. Эксперты отметили, что в общей сумме этим программам удалось проникнуть на 43 млн Android-устройств.

Собранные Upstream данные были получены от 31 оператора связи, они охватывают 20 различных стран. Димитрис Маниатис, один из исследователей, изучавших угрозы для Android, утверждает, что из 98 тыс. вредоносов 5 самых опасных скачали 700 млн раз.

Приблизительно 50% выявленных вредоносных приложений располагались на площадке официального магазина Google Play Store. Такие цифры, по словам экспертов, по-настоящему пугают.

В отчёте Upstream говорится, что сначала злоумышленники стараются любыми методами заставить пользователей установить вредоносное приложение. Затем уже сама жертва предоставляет зловреду гораздо больше разрешений в системе, чем ему нужно для работы.

После этого вредонос связывается со своими операторами, ждёт инструкции и команды. Все злонамеренные приложения пытаются действовать незаметно, не вызывать подозрений и всячески противодействовать удалению с устройства.

Основная цель таких программ — показ назойливых рекламных объявлений и кликфрод (накручивание кликов и переходов по ссылкам).

По данным Upstream, в 2019 году 93% мобильных транзакций были заблокированы по подозрению в мошенничестве. Если бы их пропустили, убытки бы достигли $2 миллиардов.

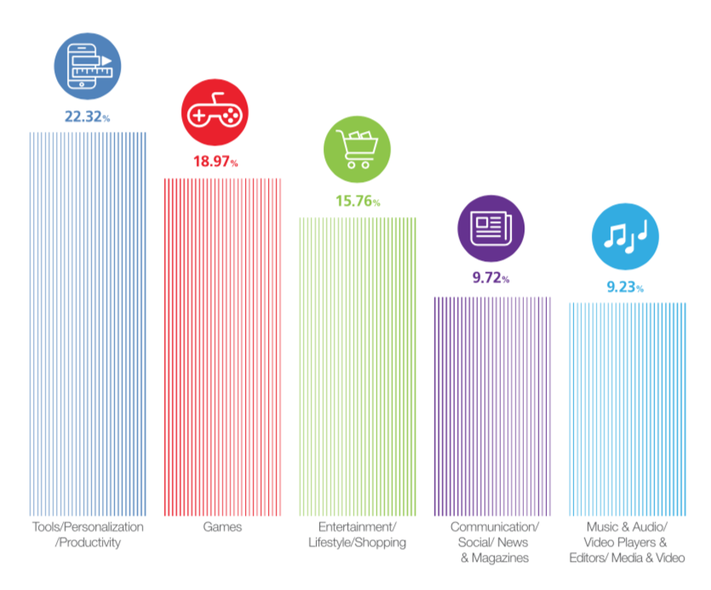
При этом количество вредоносных Android-приложений растёт. В прошлом году Upstream зафиксировала 63 000, в этом — уже 98 000. Исследователи опубликовали инфографику, которая отражает наиболее часто встречающиеся категории вредоносных приложений.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru