



Последнее обновление для Windows 7 сломало обои рабочего стола

Последнее обновление для Windows 7 сломало обои рабочего стола

Последнее обновление для Windows 7 сломало обои рабочего стола

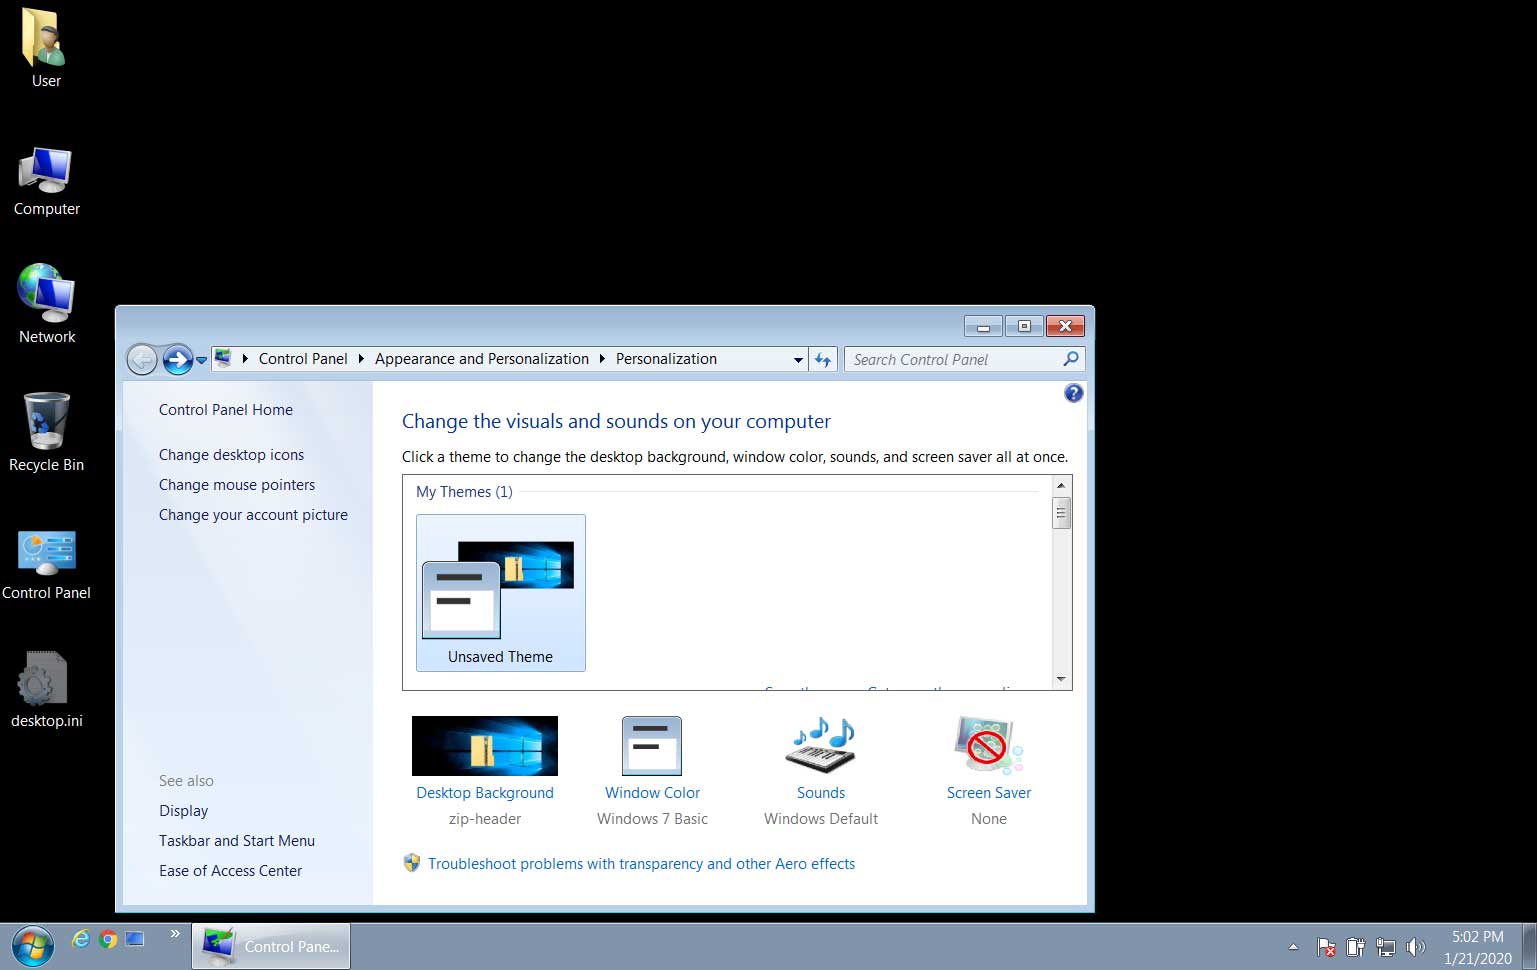
Последнее обновление, выпущенное Microsoft для устаревшей операционной системы Windows 7, вызвало ряд проблем. Прежде всего, пострадала функция установки обоев рабочего стола — вместо желаемой картинки пользователи наблюдают пустой чёрный экран.

Напомним, что 14 января срок поддержки Windows 7 подошёл к концу. Это значит, что Microsoft больше не будет выпускать никаких патчей и фиксов для этой ОС.

В последний день поддержки корпорация опубликовала обновление под идентификатором KB4534310, ставшее последним патчем безопасности для пользователей Windows 7.

Однако оказалось, что KB4534310 принесло с собой неприятный баг. Отдельные юзеры обратили внимание, что обои рабочего стола просто не отображаются — вместо них лишь чёрное пустое пространство.

Жалобы разочарованных пользователей уже появились на площадке Reddit и форумах Microsoft.

Углубившись в изучение проблемы, отдельные пользователи пришли к выводу, что чёрное пространство вместо обоев появляется из-за функции растяжения изображения. В результате, чтобы справиться с багом, можно пойти двумя путями: деинсталлировать KB4534310 (крайне не рекомендуется); снять скриншот в режиме «растяжения» до перезагрузки компьютера, а потом использовать полученное изображение в качестве обоев.

Ранее появилась информация, что российские банки, использующие устаревшую операционную систему Windows 7, находятся в зоне риска.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru