



Новый P2P-ботнет атакует роутеры Netgear, D-Link и Huawei

Новый P2P-ботнет атакует роутеры Netgear, D-Link и Huawei

Новый P2P-ботнет атакует роутеры Netgear, D-Link и Huawei

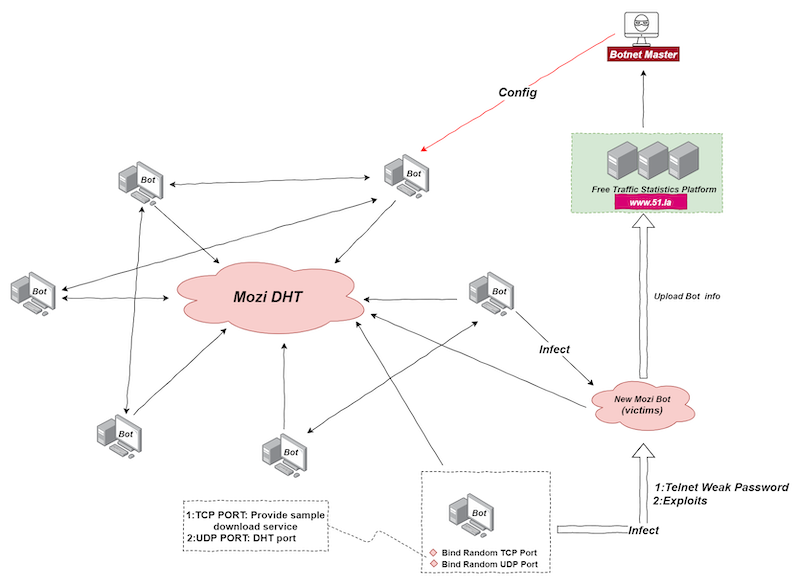
Маршрутизаторы компаний Netgear, D-Link и Huawei стали новой целью для киберпреступников — атакующие используют слабые пароли Telnet для взлома устройств P2P-ботнетом Mozi.

Есть основания полагать, что Mozi каким-то образом связан с вредоносом Gafgyt, поскольку ботнет использует отдельные куски его кода.

За активностью Mozi на протяжении четырёх месяцев наблюдали специалисты компании 360 Netlab. Как выяснили исследователи, основная задача ботнета — осуществлять DDoS-атаки. Mozi задействует DHT (Distributed Hash Table — «распределённая хеш-таблица»), которая обычно используется торрент-клиентами и другими P2P-платформами.

Таким образом, операторам удаётся быстрее установить сеть ботнета без необходимости использовать серверы, а также эффективнее прятать вредоносную составляющую среди нормального DHT-трафика.

«В этом случае детектировать пейлоад просто невозможно без должного знания ситуации», — подчёркивает команда 360 Netlab.

Mozi пытается обеспечить целостность и безопасность своих компонентов и P2P-сети при помощи алгоритмов ECDSA384 и XOR.

Как было отмечено выше, ботнет использует эксплойты для известных уязвимостей и слабые учётные данные. Список атакуемых устройств выглядит так:

Затронутое устройство Уязвимость
Eir D1000 Router
Eir D1000 Wireless Router RCI
Vacron NVR Vacron NVR RCE
Девайсы, использующие Realtek SDK CVE-2014-8361
Netgear R7000 and R6400 Netgear cig-bin (инъекция команды)
DGN1000 Netgear роутеры Netgear setup.cgi (удалённое выполнение кода без аутентификации)
MVPower DVR JAWS Webserver (выполнение команд без аутентификации)
Huawei Router HG532 CVE-2017-17215
Устройства D-Link HNAP SoapAction-Header (выполнение команды)
GPON Routers CVE-2018-10561, CVE-2018-10562
Устройства D-Link UPnP SOAP TelnetD (выполнение команды)
CCTV DVR CCTV/DVR (удалённое выполнение кода)
Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru