



Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Исследователи в области кибербезопасности, анализируя спамерские кампании, отметили рост числа файлов в формате .ISO, прикрепляемых к вредоносным письмам. Напомним, что ISO — образ диска, содержащий файловую систему.

Как правило, ISO-образ представляет собой клон оптического накопителя. Другими словами, его можно «подсоединить» в качестве виртуального диска.

Киберпреступники использовали образы ISO на протяжении многих лет, однако в этом году, по словам специалистов компании Trustwave, число вредоносных файлов данного формата существенно увеличилось.

Среди наиболее популярных киберугроз, распространяемых при помощи ISO, можно выделить NanoCore, Remcos и LokiBot.

Эксперты отметили: от общего числа всех вредоносных вложений, отправленных в 2019 году, файлы ISO составили 6%. Казалось бы, цифра совершенно не пугает, но здесь есть своя опасность — большинство защитных email-шлюзов блокируют исполняемые файлы, а вот .ISO может проскочить.

Выбор именно такого формата для злонамеренных вложений можно легко объяснить. Операционная система Windows может подсоединять ISO-образы сразу после двойного клика на таком файле.

Если злоумышленники смогут убедить пользователя в безобидности отправленного вложения, есть неплохой шанс, что жертва запустит его двойным нажатием. После этого, естественно, в систему проникнет вредоносная программа.

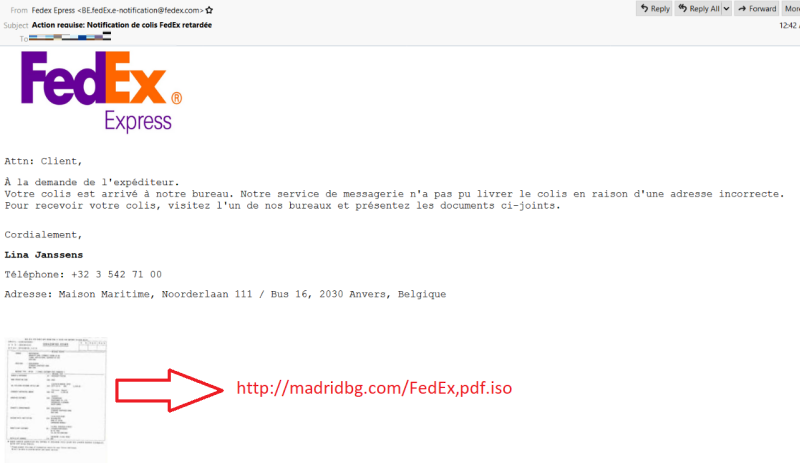
В одной из таких кампаний злоумышленники маскировали письма под уведомления о доставке от компании FedEx. Вложением к этим письмам выступали ISO-файлы, содержащие исполняемый модуль.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru