



Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Исследователи в области кибербезопасности, анализируя спамерские кампании, отметили рост числа файлов в формате .ISO, прикрепляемых к вредоносным письмам. Напомним, что ISO — образ диска, содержащий файловую систему.

Как правило, ISO-образ представляет собой клон оптического накопителя. Другими словами, его можно «подсоединить» в качестве виртуального диска.

Киберпреступники использовали образы ISO на протяжении многих лет, однако в этом году, по словам специалистов компании Trustwave, число вредоносных файлов данного формата существенно увеличилось.

Среди наиболее популярных киберугроз, распространяемых при помощи ISO, можно выделить NanoCore, Remcos и LokiBot.

Эксперты отметили: от общего числа всех вредоносных вложений, отправленных в 2019 году, файлы ISO составили 6%. Казалось бы, цифра совершенно не пугает, но здесь есть своя опасность — большинство защитных email-шлюзов блокируют исполняемые файлы, а вот .ISO может проскочить.

Выбор именно такого формата для злонамеренных вложений можно легко объяснить. Операционная система Windows может подсоединять ISO-образы сразу после двойного клика на таком файле.

Если злоумышленники смогут убедить пользователя в безобидности отправленного вложения, есть неплохой шанс, что жертва запустит его двойным нажатием. После этого, естественно, в систему проникнет вредоносная программа.

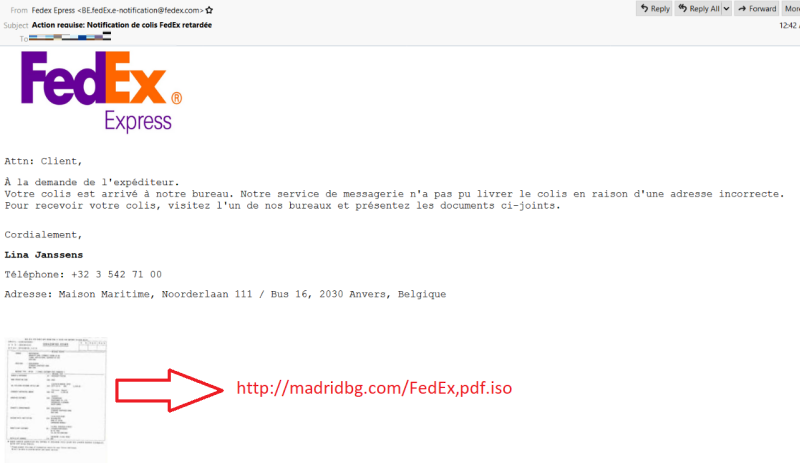
В одной из таких кампаний злоумышленники маскировали письма под уведомления о доставке от компании FedEx. Вложением к этим письмам выступали ISO-файлы, содержащие исполняемый модуль.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru