



Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Исследователи в области кибербезопасности, анализируя спамерские кампании, отметили рост числа файлов в формате .ISO, прикрепляемых к вредоносным письмам. Напомним, что ISO — образ диска, содержащий файловую систему.

Как правило, ISO-образ представляет собой клон оптического накопителя. Другими словами, его можно «подсоединить» в качестве виртуального диска.

Киберпреступники использовали образы ISO на протяжении многих лет, однако в этом году, по словам специалистов компании Trustwave, число вредоносных файлов данного формата существенно увеличилось.

Среди наиболее популярных киберугроз, распространяемых при помощи ISO, можно выделить NanoCore, Remcos и LokiBot.

Эксперты отметили: от общего числа всех вредоносных вложений, отправленных в 2019 году, файлы ISO составили 6%. Казалось бы, цифра совершенно не пугает, но здесь есть своя опасность — большинство защитных email-шлюзов блокируют исполняемые файлы, а вот .ISO может проскочить.

Выбор именно такого формата для злонамеренных вложений можно легко объяснить. Операционная система Windows может подсоединять ISO-образы сразу после двойного клика на таком файле.

Если злоумышленники смогут убедить пользователя в безобидности отправленного вложения, есть неплохой шанс, что жертва запустит его двойным нажатием. После этого, естественно, в систему проникнет вредоносная программа.

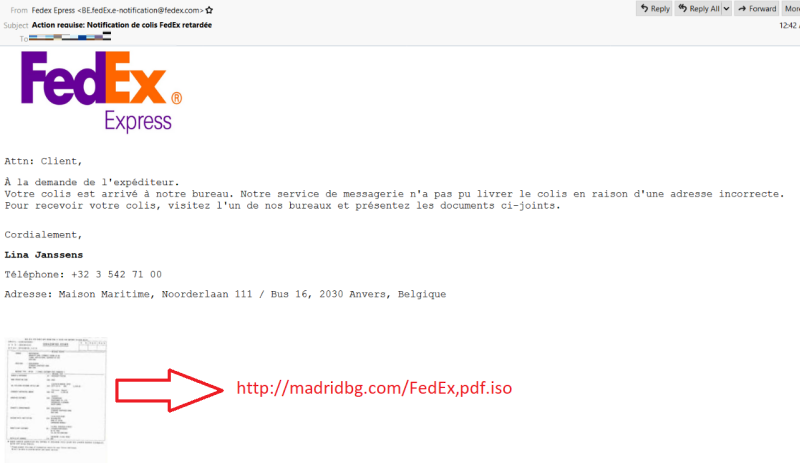
В одной из таких кампаний злоумышленники маскировали письма под уведомления о доставке от компании FedEx. Вложением к этим письмам выступали ISO-файлы, содержащие исполняемый модуль.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru