



Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

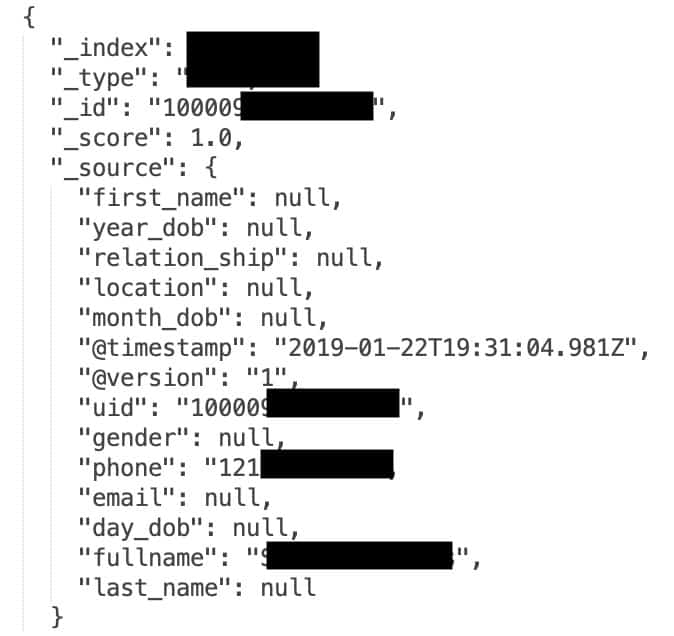
Исследователь в области кибербезопасности Боб Дьяченко совместно с Comparitech обнаружил незащищенную базу данных, в которой хранились идентификаторы, телефонные номера и имена 267 миллионов пользователей социальной сети Facebook.

Предположительно, причина утечки информации кроется в несанкционированном использовании API Facebook киберпреступниками из Вьетнама.

Попав в руки злоумышленников, скомпрометированные данные могут использоваться для кампаний целевого фишинга и SMS-спама.

«База данных, содержащая идентификаторы, имена и номера телефонов пользователей Facebook, лежала полностью открытой в Сети. Другими словами, любой желающий мог получить к ней доступ, так как ни пароля, ни любого другого вида аутентификации там не было», — гласит отчёт Comparitech.

Точная цифра содержащихся в БД данных — 267 140 436. Большинство затронутых утечкой пользователей проживают в США. Помимо этого, Дьяченко нашёл в базе заметку на вьетнамском языке.

Факт утечки эксперты выявили 14 декабря, однако проиндексирована она была ещё раньше — 4 декабря. К сожалению, содержимое БД уже успели опубликовать на хакерском форуме 12-го числа.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru