



Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Вышедшая вчера версия Google Chrome 79 содержит полезное нововведение — теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. Соответствующее предупреждение будет выводиться каждый раз, когда пользователь будет вводить скомпрометированные учётные данные в поле аутентификации.

Как объясняют сотрудники Google, функция будет доступна всем, кто вошёл в свой аккаунт в браузере. Проверка учётных данных является частью «безопасного просмотра страниц» (Safe Browsing).

Работа над проверкой имён пользователей и паролей началась с расширения Password Checkup. На тот момент разработчики утверждали, что функция находится в стадии эксперимента.

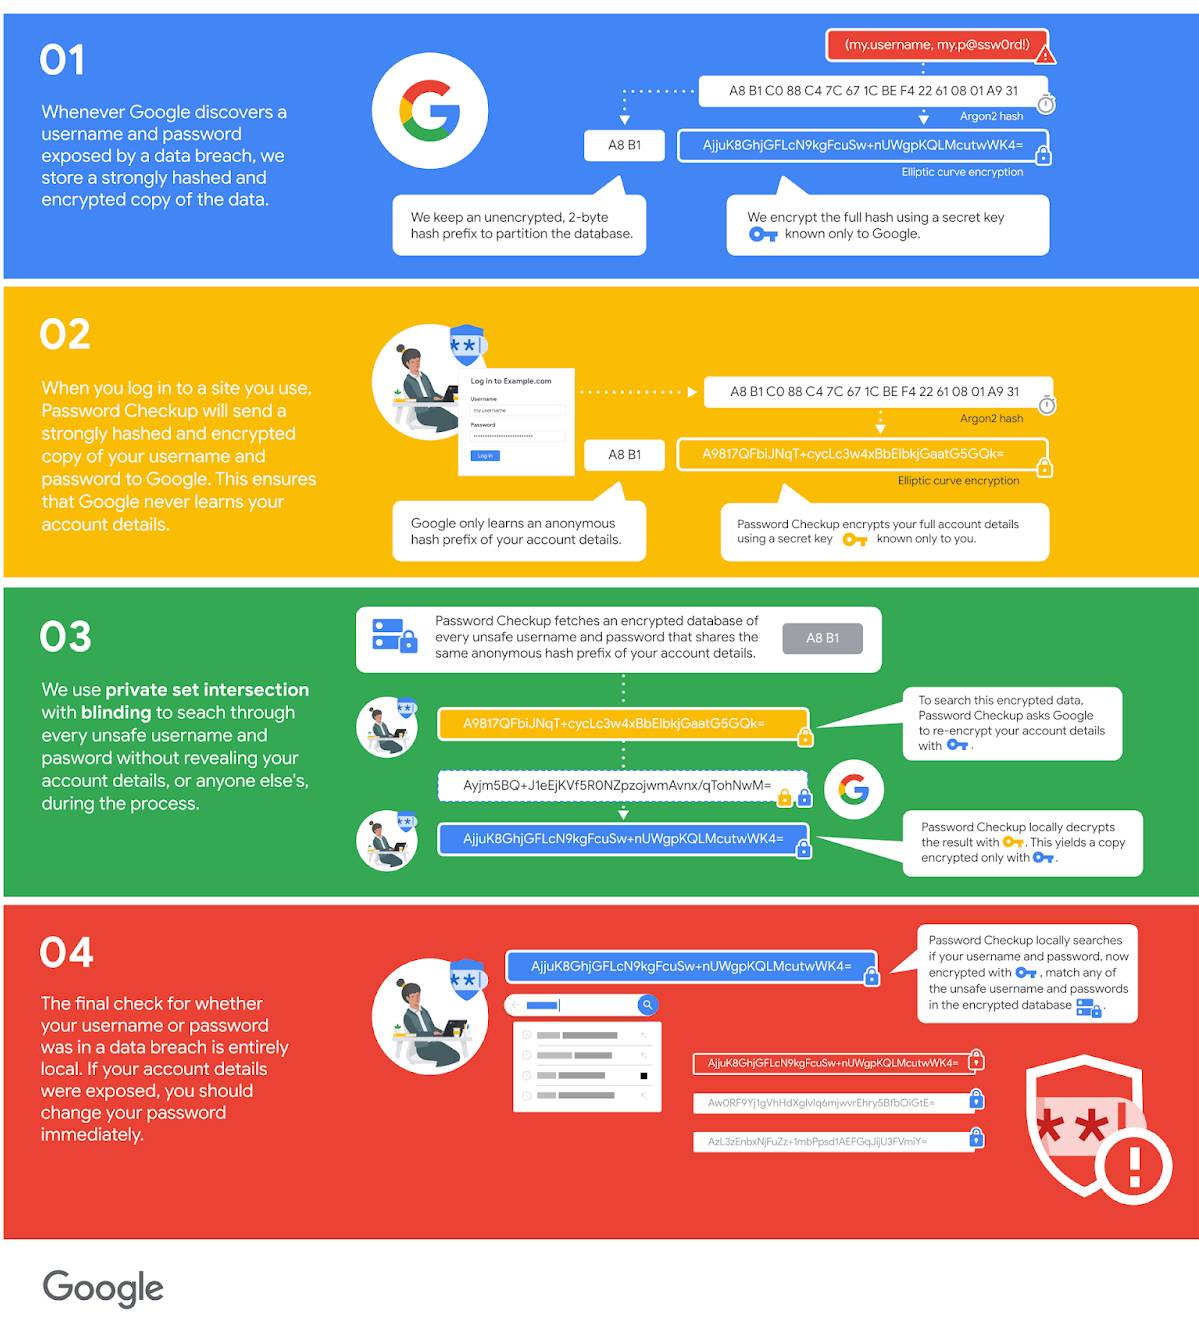
Как же работает проверка? Google поддерживает в актуальном состоянии базу скомпрометированных имён пользователей и паролей. При этом у интернет-гиганта хранятся не сами учётные данные в открытом виде, а лишь зашифрованный хеш.

Если пользователь начинает вводить свой логин и пароль на каком-либо сайте, браузер отправляет зашифрованную копию учётных данных в Google.

Происходит поиск по базе утечек, в ходе которого система сверяет хеши и ищет совпадения в БД. Далее Chrome получает результаты проверки.

Заключительная стадия — локальная. Браузер расшифровывает учётные данные, используя закрытый ключ. Если в базе утечек находится совпадение, пользователю выводится уведомление, предупреждающее о рисках.

Google подчёркивает, что весь обмен информацией происходит таким образом, что корпорация не может прочитать ваши учётные данные.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru