



Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг в операционной системе Android позволяет вредоносным приложениям вклиниться в работу легитимных программ. Об уязвимости сообщили специалисты норвежской компании Promon, которые дали имя багу — StrandHogg.

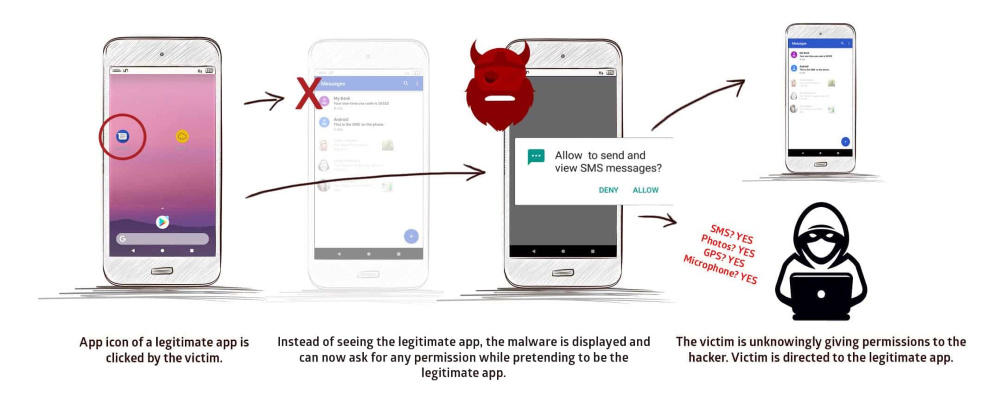
Согласно отчёту экспертов, атакующий может использовать StrandHogg, чтобы заставить пользователя предоставить вредоносным приложениям определённые разрешения в системе.

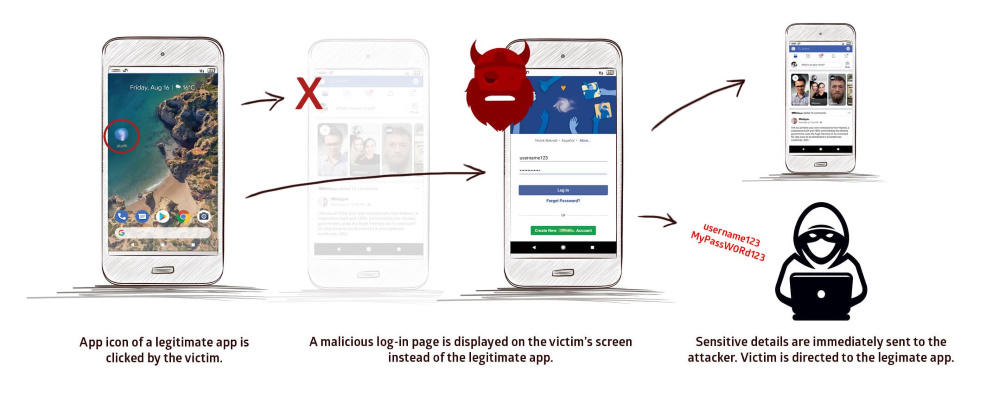
Помимо этого, брешь позволяет отображать фишинговые страницы входа при взаимодействии с легитимными приложениями. Но самое главное — киберпреступники уже активно используют StrandHogg в реальных атаках.

«Нам удалось выйти на StrandHogg после сообщений об атаках на ряд банков в Чехии. Злоумышленники использовали брешь для вывода денег со счётом клиентов», — пишет команда Promon.

Дальнейший анализ вредоносного семпла помог специалистам выйти на кампании, в ходе которых использовались 36 приложений, эксплуатирующих StrandHogg. Значительным сдерживающим фактором стало отсутствие вышеозначенных вредоносных программ в официальном магазине Google Play Store.

Что касается механизма работы StrandHogg, дыра существует из-за специфической обработки системой Android процесса переключения между приложениями, занимающимися разными операциями.

Другими словами, уязвимость касается компонента ОС, отвечающего за многозадачность. Установленное в системе вредоносное приложение может задействовать этот баг для запуска вредоносного кода в момент открытия пользователем другого приложения.

То есть жертва нажимает на иконку легитимной программы, но код запускается из вредоносного приложения. Этот код может запросить определённые разрешения или отобразить фишинговые окна.

По словам исследователей, принцип работы уязвимости практически полностью скрывает факт атаки от конечного пользователя. Чтобы лучше понять StrandHogg, можно ознакомиться с видео специалистов:

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru