



Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг в операционной системе Android позволяет вредоносным приложениям вклиниться в работу легитимных программ. Об уязвимости сообщили специалисты норвежской компании Promon, которые дали имя багу — StrandHogg.

Согласно отчёту экспертов, атакующий может использовать StrandHogg, чтобы заставить пользователя предоставить вредоносным приложениям определённые разрешения в системе.

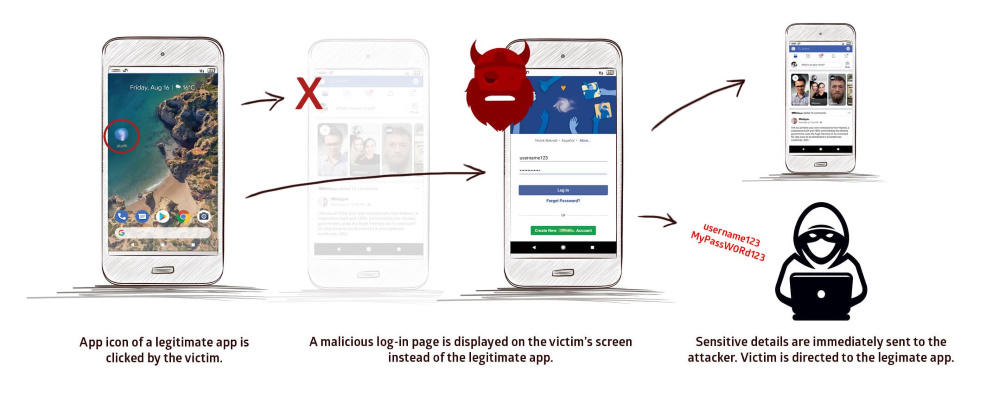
Помимо этого, брешь позволяет отображать фишинговые страницы входа при взаимодействии с легитимными приложениями. Но самое главное — киберпреступники уже активно используют StrandHogg в реальных атаках.

«Нам удалось выйти на StrandHogg после сообщений об атаках на ряд банков в Чехии. Злоумышленники использовали брешь для вывода денег со счётом клиентов», — пишет команда Promon.

Дальнейший анализ вредоносного семпла помог специалистам выйти на кампании, в ходе которых использовались 36 приложений, эксплуатирующих StrandHogg. Значительным сдерживающим фактором стало отсутствие вышеозначенных вредоносных программ в официальном магазине Google Play Store.

Что касается механизма работы StrandHogg, дыра существует из-за специфической обработки системой Android процесса переключения между приложениями, занимающимися разными операциями.

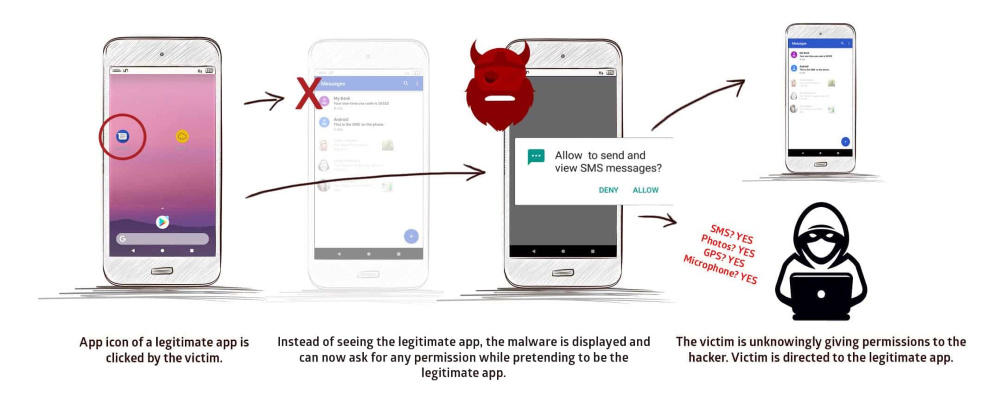
Другими словами, уязвимость касается компонента ОС, отвечающего за многозадачность. Установленное в системе вредоносное приложение может задействовать этот баг для запуска вредоносного кода в момент открытия пользователем другого приложения.

То есть жертва нажимает на иконку легитимной программы, но код запускается из вредоносного приложения. Этот код может запросить определённые разрешения или отобразить фишинговые окна.

По словам исследователей, принцип работы уязвимости практически полностью скрывает факт атаки от конечного пользователя. Чтобы лучше понять StrandHogg, можно ознакомиться с видео специалистов:

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru