



Новая версия Kali Linux умеет маскироваться под Windows 10

Новая версия Kali Linux умеет маскироваться под Windows 10

Новая версия Kali Linux умеет маскироваться под Windows 10

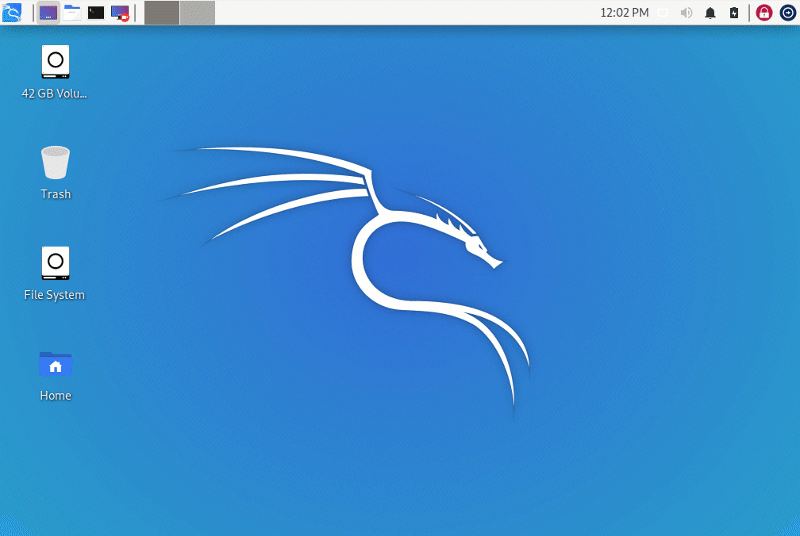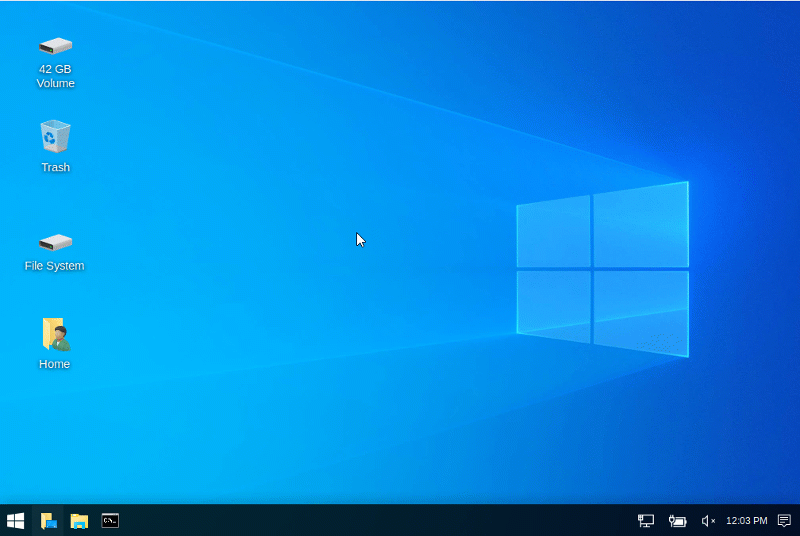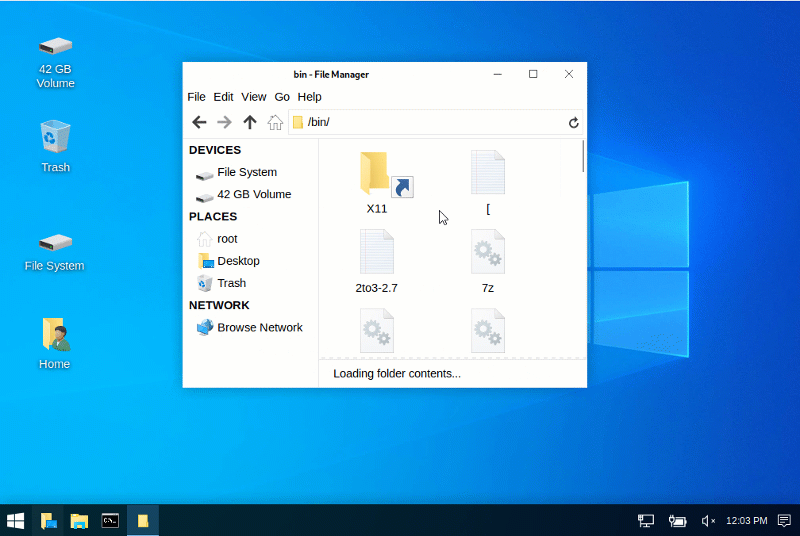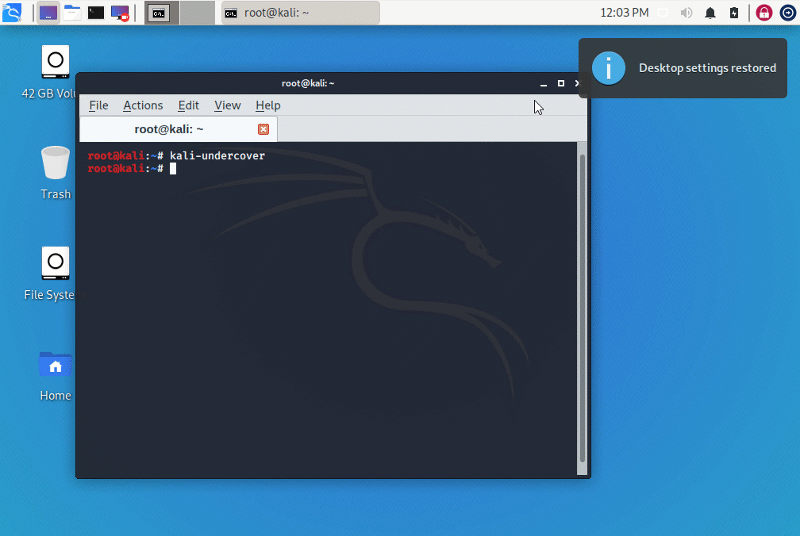
Релиз Kali Linux 2019.4 состоялся на прошлой неделе. Новая версия отметилась режимом «Undercover», позволяющим быстро сделать рабочий стол Kali похожим на Windows 10. Как известно, Kali является Linux-дистрибутивом, созданным специально для этичных хакеров и пентестеров. Обычно исследователи задействуют Kali для тестирования систем безопасности организаций.

Есть мнение, что использующий Kali человек может вызвать подозрение в общественных местах. Именно поэтому разработчики реализовали режим «Undercover» в Kali Linux 2019.4.

Таким образом, пользователь этого дистрибутива сможет визуально превратить рабочий стол в копию Windows 10, тем самым будет вызывать меньше подозрений.

«Скажем, вы работаете в общественном месте, прорабатываете схемы взлома, но при этом не хотите, чтобы кто-то увидел логотип Kali и задался вопросом: чем вы занимаетесь. Именно поэтому мы написали небольшой скрипт, который поменяет вид вашего Kali на схожую с Windows тему», — пишут программисты.

«В результате вы сможете работать более незаметно, а когда окажетесь в более уединённой обстановке, запустите скрипт ещё раз — вы вернётесь к стандартному виду Kali».

Чтобы активировать вышеупомянутый скрипт, произведите следующие действия:

  1. Откройте терминал.
  2. Введите kali-undercover и нажмите «Enter».
Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru