



Обновление Windows 10 1909 KB4517245 приводит к зависанию Проводника

Обновление Windows 10 1909 KB4517245 приводит к зависанию Проводника

Обновление Windows 10 1909 KB4517245 приводит к зависанию Проводника

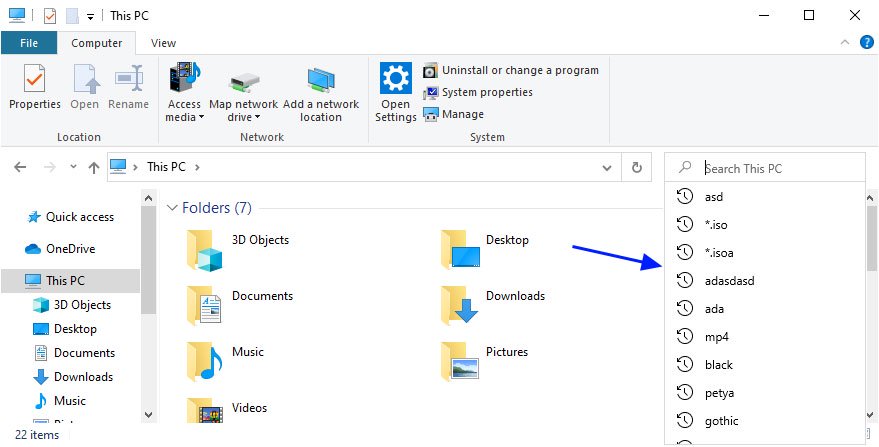
Релиз Windows 10 1909 также не обошёлся без багов. Особенно пользователи жалуются на проблемы в работе Проводника Windows, а именно — новой реализации функции поиска.

Справедливости ради стоит отметить, что выход «ноябрьского апдейта 2019» (так ещё называют Windows 10 1909) не сопровождался таким количеством проблем, как предыдущие обновления.

Это можно объяснить тем, что в Windows 10 1909 разработчики сделали упор на повышение производительности и устранение известных на данный момент багов.

Тем не менее можно выделить одно из немногих нововведений, реализованных в 1909 — интеграцию функции Windows Search в Проводник Windows. Когда пользователь вводит ключевое слово в поле для поиска, эта функция позволяет Windows 10 автоматически выводить предложения, связанные с ключевым словом.

Но вот сама реализация, к сожалению, на данном этапе оставляет желать лучшего. Согласно опубликованным жалобам, пользователи столкнулись с зависанием Проводника и невозможностью вставить данные из буфера обмена в поле для поиска.

Чаще всего вышеупомянутое поле вообще перестаёт отвечать на любые действия пользователя, в результате чего туда невозможно ввести символы с клавиатуры.

В этом случае есть выход — перезапустит сам Проводник, но со временем баг может вернуться. Некоторые советуют деинсталлировать KB4517245, чтобы избавиться от проблемы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru